
AI Act: definizione e funzionamento del regolamento europeo sull’intelligenza artificiale

In questa pagina l’AI Act indica il Regolamento UE 2024/1689, la prima normativa organica al mondo che disciplina lo sviluppo e l’uso dei sistemi di intelligenza artificiale nell’Unione Europea attraverso un approccio graduato in base al livello di rischio che ciascun sistema comporta per le persone.
In breve
- Cosa regola: l’uso e lo sviluppo dei sistemi di intelligenza artificiale in base al pericolo che possono generare per sicurezza e diritti fondamentali.
- Quando si applica: a chi sviluppa, distribuisce o utilizza un sistema di IA all’interno dell’Unione Europea, indipendentemente dalla sede legale del fornitore.
- Condizioni e limiti: gli obblighi cambiano radicalmente a seconda della categoria di rischio assegnata al sistema, dal divieto assoluto fino all’assenza di regole.
- Come verificare la propria posizione: occorre mappare ogni sistema di IA in uso o in sviluppo e collocarlo in una delle quattro fasce previste dal regolamento.
- Cosa fare: adeguare documentazione, trasparenza e sorveglianza umana in base alla fascia di rischio individuata, rispettando le scadenze già in vigore.
- Tempistiche: l’applicazione è scaglionata dal 2024 al 2028, con obblighi che diventano via via più stringenti.
Cos’è l’AI Act e a chi si applica
Il Regolamento UE 2024/1689 nasce da una proposta della Commissione Europea presentata nell’aprile 2021 e approvata in via definitiva nel marzo 2024, con l’obiettivo di creare un quadro giuridico unico per l’intelligenza artificiale all’interno del mercato europeo. Il testo è entrato in vigore il , ma la sua applicazione segue un calendario progressivo che si estende fino al 2028.
L’obiettivo dichiarato non è disciplinare la tecnologia in astratto, ma gli usi che di essa vengono fatti. Il regolamento persegue tre finalità principali: garantire che i sistemi di IA immessi sul mercato unico siano sicuri e rispettosi dei diritti fondamentali, aumentare la fiducia di cittadini e imprese verso queste tecnologie attraverso obblighi di trasparenza, e sostenere l’innovazione europea evitando restrizioni inutili sui sistemi a basso impatto.
Chi è tenuto a rispettare il regolamento
La normativa si rivolge a più categorie di soggetti coinvolti nella catena di valore dell’IA. Il fornitore è chi sviluppa un sistema di IA o lo fa sviluppare per immetterlo sul mercato con il proprio nome o marchio; il deployer (o operatore) è chi utilizza un sistema di IA nell’ambito della propria attività professionale, senza averlo necessariamente creato. A queste figure si aggiungono importatori e distributori, tenuti a verificare che i sistemi commercializzati rispettino i requisiti previsti per la loro categoria di rischio.
Il criterio di applicazione territoriale è ampio: la sede legale del fornitore è irrilevante se il sistema di IA produce effetti o viene utilizzato all’interno dell’Unione Europea. Questo significa che anche un’azienda extra-UE che offre un servizio basato su IA a utenti europei rientra nel perimetro del regolamento.
Come funziona la classificazione per livelli di rischio
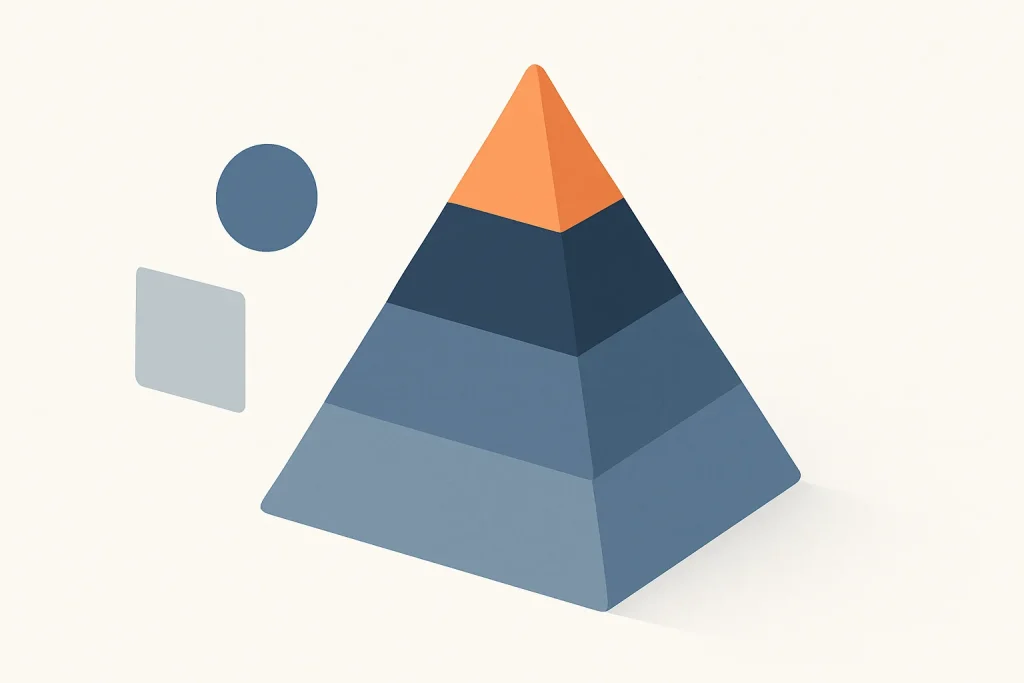
Il regolamento non impone le stesse regole a tutti i sistemi di IA: la severità degli obblighi cresce in proporzione diretta al pericolo che un sistema può creare per la sicurezza, la salute o i diritti delle persone. Questo meccanismo, definito approccio basato sul rischio, individua quattro fasce distinte, ciascuna con un regime giuridico proprio.
Rischio inaccettabile: le pratiche vietate
Rientrano in questa fascia i sistemi considerati una minaccia diretta ai diritti fondamentali, elencati tassativamente nell’articolo 5 del regolamento. Sono vietati: le tecniche subliminali o manipolative capaci di alterare in modo significativo il comportamento di una persona; lo sfruttamento delle vulnerabilità legate a età, disabilità o condizione socioeconomica; il social scoring, ossia la classificazione delle persone in base al comportamento sociale con conseguenze sproporzionate; la valutazione predittiva del rischio di reato basata unicamente su profilazione; lo scraping non mirato di immagini facciali per creare banche dati di riconoscimento; il riconoscimento delle emozioni sul luogo di lavoro e nelle scuole; la categorizzazione biometrica per dedurre caratteristiche protette; l’identificazione biometrica remota in tempo reale in spazi pubblici a fini di sicurezza; e i sistemi che generano contenuti sessuali non consensuali o materiale di abuso su minori. Otto di questi divieti sono operativi dal , mentre il divieto relativo ai contenuti sessuali non consensuali entrerà in vigore a dicembre 2026.
Alto rischio: settori critici e obblighi di conformità
Sono classificati ad alto rischio i sistemi impiegati in ambiti dove un malfunzionamento può incidere gravemente su salute, sicurezza o diritti: infrastrutture critiche, istruzione, selezione del personale, accesso a servizi pubblici essenziali, applicazione della legge, gestione delle frontiere e amministrazione della giustizia. Prima di poter essere immessi sul mercato, questi sistemi devono rispettare requisiti stringenti: valutazione e mitigazione dei rischi, qualità elevata dei set di dati per evitare esiti discriminatori, tracciabilità delle attività tramite registrazione dei log, documentazione tecnica dettagliata, informazioni chiare al deployer, sorveglianza umana effettiva e livelli adeguati di robustezza e sicurezza informatica. Questi obblighi diventeranno pienamente vincolanti a partire dal 2 dicembre 2027, con un’estensione per alcuni sistemi fino al 2 agosto 2028.
Rischio limitato: obblighi di trasparenza
In questa fascia rientrano i sistemi con cui una persona interagisce direttamente, come i chatbot, o che generano contenuti sintetici, come i deepfake. L’obbligo principale non riguarda le caratteristiche tecniche del sistema, ma l’informazione all’utente: chi interagisce con un chatbot deve poter sapere di non parlare con un essere umano, e i contenuti audiovisivi generati o alterati dall’IA destinati a informare il pubblico devono essere etichettati in modo chiaro. Questi obblighi diventano applicabili dal 2 agosto 2026.
Rischio minimo o nullo: nessun obbligo specifico
La maggior parte dei sistemi di IA oggi in uso rientra in questa categoria: videogiochi con componenti IA, filtri anti-spam, sistemi di raccomandazione a basso impatto. Il regolamento non impone requisiti vincolanti, pur incoraggiando l’adesione volontaria a codici di condotta.
| Fascia di rischio | Esempi tipici | Regime giuridico | Decorrenza |
|---|---|---|---|
| Inaccettabile | Social scoring, manipolazione subliminale | Divieto assoluto | 2 febbraio 2025 (dicembre 2026 per il nono divieto) |
| Alto | Selezione del personale, sistemi giudiziari | Valutazione di conformità obbligatoria | 2 dicembre 2027 – 2 agosto 2028 |
| Limitato | Chatbot, deepfake | Obbligo di informativa all’utente | 2 agosto 2026 |
| Minimo o nullo | Videogiochi, filtri anti-spam | Nessun obbligo vincolante | Nessuna scadenza |
Quando entra in vigore e quando si applica l’AI Act
Il regolamento distingue nettamente tra entrata in vigore e applicabilità piena: il testo è entrato in vigore il 1° agosto 2024, ma i singoli obblighi diventano vincolanti in momenti diversi, scaglionati su un arco di circa quattro anni.
Le scadenze progressive
- 1° agosto 2024: entrata in vigore del regolamento e avvio del periodo transitorio; iniziano gli obblighi generali di alfabetizzazione in materia di IA.
- 2 febbraio 2025: diventano operativi i divieti sulle pratiche a rischio inaccettabile (otto dei nove elencati all’articolo 5).
- 2 agosto 2025: scattano gli obblighi specifici per i fornitori di modelli di IA per finalità generale, insieme all’istituzione delle autorità nazionali di governance.
- 2 agosto 2026: entrano in applicazione gli obblighi di trasparenza per i sistemi a rischio limitato, comprese le regole di etichettatura dei contenuti generati dall’IA.
- 2 dicembre 2026: entra in vigore il nono divieto sui contenuti sessuali non consensuali generati dall’IA.
- 2 dicembre 2027: piena applicabilità degli obblighi per i sistemi ad alto rischio elencati negli allegati al regolamento.
- 2 agosto 2028: termine ultimo per la conformità di alcuni sistemi ad alto rischio la cui applicazione era stata prorogata.
Se ti chiedi cosa cambia dal 2 agosto 2026
Se un sistema di IA rientra nella fascia a rischio limitato, dal 2 agosto 2026 il fornitore o il deployer deve garantire che l’utente sappia di interagire con una macchina o di trovarsi davanti a un contenuto sintetico. Non si tratta di una nuova legge, ma di una tappa applicativa del regolamento già in vigore: gli obblighi di trasparenza riguardano in particolare chatbot, sistemi di generazione di immagini o testo e contenuti che informano il pubblico su questioni di interesse generale, i quali devono riportare un’etichettatura chiara e visibile.
Quali sanzioni prevede l’AI Act
Le sanzioni previste dal regolamento sono graduate in base alla gravità della violazione e sono disciplinate dall’articolo 99. Il tetto massimo si applica esclusivamente alla violazione dei divieti sulle pratiche a rischio inaccettabile.
- Violazione delle pratiche vietate (rischio inaccettabile)
- Fino a 35 milioni di euro o al 7% del fatturato mondiale annuo dell’esercizio precedente, se superiore.
- Mancato rispetto dei requisiti sui sistemi ad alto rischio
- Fino a 15 milioni di euro o al 3% del fatturato mondiale annuo.
- Informazioni false, incomplete o fuorvianti fornite alle autorità
- Fino a 7,5 milioni di euro o all’1,5% del fatturato mondiale annuo.
Per il resto delle infrazioni non espressamente coperte da queste soglie, la determinazione degli importi specifici è demandata agli Stati membri, che devono comunque garantire sanzioni effettive, proporzionate e dissuasive. Il controllo sul rispetto degli obblighi è affidato alle autorità nazionali di vigilanza, competenti a effettuare verifiche, richiedere documentazione e, per i sistemi ad alto rischio, sospendere l’immissione sul mercato in caso di non conformità accertata.
Come vengono trattati i modelli di IA per finalità generale
I modelli di GPAI, ossia i sistemi addestrati su grandi quantità di dati e capaci di svolgere una vasta gamma di compiti, ricevono un trattamento separato rispetto alla classificazione per settore d’uso, perché il rischio che generano dipende dalla loro potenza e diffusione piuttosto che da un singolo impiego.
Obblighi di trasparenza e diritto d’autore
I fornitori di modelli GPAI devono predisporre una documentazione tecnica dettagliata, pubblicare una sintesi sufficientemente dettagliata dei contenuti utilizzati per l’addestramento e adottare politiche di rispetto del diritto d’autore. L’adesione a un codice di condotta volontario, elaborato con il supporto dell’AI Office, l’organismo europeo istituito nel febbraio 2024 per la supervisione di questi modelli, costituisce uno strumento riconosciuto per dimostrare la conformità agli obblighi di trasparenza.
Quando un modello è considerato a rischio sistemico
Un modello GPAI è automaticamente classificato a rischio sistemico quando la potenza di calcolo impiegata per il suo addestramento supera la soglia di 10 elevato alla 25 operazioni in virgola mobile (FLOP). In questo caso, oltre agli obblighi di trasparenza standard, il fornitore deve condurre valutazioni del rischio sistemico, testare la robustezza del modello contro usi impropri e riferire eventuali incidenti gravi alle autorità competenti.
Quali adempimenti richiede l’AI Act alle organizzazioni
Un’organizzazione che sviluppa o utilizza sistemi di IA deve affrontare il regolamento come un processo operativo, non come un adempimento puntuale, perché gli obblighi cambiano nel tempo e in base al tipo di sistema impiegato.
Percorso di adeguamento al regolamento
- Censire tutti i sistemi di IA utilizzati o sviluppati, distinguendo tra ruolo di fornitore e ruolo di deployer.
- Classificare ciascun sistema in una delle quattro fasce di rischio previste dal regolamento, verificando in particolare se rientra tra gli usi ad alto rischio elencati negli allegati.
- Verificare l’assenza di pratiche vietate ai sensi dell’articolo 5, prioritaria perché priva di soglie di tolleranza.
- Predisporre la documentazione tecnica e le misure di sorveglianza umana richieste per i sistemi ad alto rischio.
- Implementare le informative di trasparenza per i sistemi a rischio limitato, comprese le etichettature dei contenuti sintetici.
- Avviare programmi di alfabetizzazione in materia di IA per il personale coinvolto nello sviluppo o nell’uso di questi sistemi, obbligo trasversale già in vigore dal 2 agosto 2024.
Se sei fornitore o se sei deployer
Se un’organizzazione progetta un sistema di IA e lo immette sul mercato con il proprio nome, assume il ruolo di fornitore e risponde della conformità del sistema prima della commercializzazione. Se invece utilizza un sistema già sviluppato da terzi nell’ambito della propria attività, assume il ruolo di deployer e risponde principalmente del corretto utilizzo, della sorveglianza umana e del rispetto delle istruzioni fornite dal fornitore.
Casi limite e distinzioni da conoscere
Alcune situazioni non rientrano in modo automatico in una categoria e richiedono una valutazione puntuale, perché il regolamento traccia confini basati su condizioni specifiche più che su categorie rigide.
Se lo scraping di immagini facciali è mirato o non mirato
Se un sistema raccoglie immagini facciali da internet o da telecamere a circuito chiuso in modo indiscriminato e su larga scala per costruire un database di riconoscimento, la pratica rientra nel divieto assoluto. Se invece la raccolta avviene in modo mirato, per una finalità di sicurezza specifica e autorizzata, il divieto non si applica.
Se una tecnica di persuasione diventa manipolazione vietata
Se una tecnica di IA orienta le scelte di un utente senza pregiudicarne in modo considerevole la capacità di decidere consapevolmente e senza provocare un danno significativo, resta nell’ambito del marketing comportamentale lecito. Se invece la tecnica agisce in modo subliminale o ingannevole inducendo una decisione che la persona non avrebbe altrimenti preso, causando o potendo ragionevolmente causare un danno significativo, ricade nel divieto dell’articolo 5.
Se un sistema supporta o sostituisce la valutazione umana sul rischio di reato
Se un sistema di IA valuta il rischio che una persona commetta un reato basandosi esclusivamente sulla profilazione o su tratti di personalità, la pratica è vietata. Se invece il sistema supporta una valutazione umana già fondata su fatti oggettivi e verificabili collegati a un’attività criminosa concreta, l’uso è consentito come strumento di supporto e non come sostituto della decisione.
Errori frequenti nell’adeguamento al regolamento
Un errore ricorrente consiste nel considerare l’AI Act come un adempimento una tantum anziché come un processo continuo di monitoraggio, dato che nuovi sistemi possono cambiare fascia di rischio nel tempo. Un secondo errore è trascurare il ruolo di deployer quando si utilizzano strumenti di terzi, ritenendo che la responsabilità ricada solo sul fornitore originario. Un terzo errore è sottovalutare gli obblighi di trasparenza per i sistemi a rischio limitato, spesso percepiti come meno rilevanti rispetto a quelli sui sistemi ad alto rischio, nonostante siano già pienamente applicabili.
Domande frequenti sull’AI Act
Cos’è l’AI Act?
È il Regolamento UE 2024/1689, la prima normativa organica al mondo sull’intelligenza artificiale, che classifica i sistemi di IA in quattro fasce di rischio e assegna obblighi proporzionati alla pericolosità di ciascun sistema per sicurezza e diritti fondamentali.
Quando entra in vigore l’AI Act?
Il regolamento è entrato in vigore il 1° agosto 2024, ma gli obblighi diventano vincolanti in modo progressivo: i divieti sulle pratiche a rischio inaccettabile dal febbraio 2025, la trasparenza per il rischio limitato dall’agosto 2026, e i requisiti sui sistemi ad alto rischio tra il 2027 e il 2028.
Quali sono i quattro livelli di rischio previsti dall’AI Act?
Sono rischio inaccettabile, ad alto rischio, a rischio limitato e a rischio minimo o nullo. Ogni fascia corrisponde a un regime giuridico diverso, dal divieto assoluto fino all’assenza di obblighi vincolanti per le applicazioni comuni.
Quali sono le pratiche vietate dal regolamento sull’IA?
Sono vietate manipolazione subliminale o ingannevole, sfruttamento di vulnerabilità, social scoring, valutazione predittiva del rischio di reato basata solo su profilazione, scraping non mirato di volti, riconoscimento delle emozioni su lavoro e scuola, categorizzazione biometrica di caratteristiche protette, identificazione biometrica remota in tempo reale e generazione di contenuti sessuali non consensuali.
Chi è considerato un fornitore di IA secondo l’AI Act?
È fornitore chi sviluppa un sistema di IA, o lo fa sviluppare, per immetterlo sul mercato europeo con il proprio nome o marchio, indipendentemente dal fatto che la sua sede legale sia dentro o fuori l’Unione Europea.
Dove posso trovare il testo ufficiale dell’AI Act?
Il testo integrale del Regolamento UE 2024/1689, comprese le versioni linguistiche ufficiali, è consultabile attraverso la piattaforma informativa istituzionale dedicata alla legge sull’IA, che fornisce anche orientamenti applicativi sulle pratiche vietate e sulla definizione di sistema di IA.
Cosa succede il 2 agosto 2026 con l’AI Act?
Diventano pienamente applicabili gli obblighi di trasparenza per i sistemi a rischio limitato: chi utilizza chatbot o genera contenuti sintetici deve informare chiaramente l’utente, con l’etichettatura obbligatoria di deepfake e testi generati dall’IA destinati a informare il pubblico.
Quali sono le sanzioni massime previste dall’AI Act?
La sanzione più alta arriva fino a 35 milioni di euro o al 7% del fatturato mondiale annuo, riservata alle violazioni dei divieti sulle pratiche a rischio inaccettabile; le violazioni sui sistemi ad alto rischio e sulle informazioni fornite alle autorità prevedono massimali inferiori.
