
Captcha: cos’è e come funziona il test anti-bot del web

Il captcha è un test di sicurezza automatico che chiede a chi naviga di dimostrare di essere un umano prima di inviare un modulo, accedere a un account o completare un acquisto online. Il sistema distingue persone e bot attraverso testo distorto, immagini o analisi del comportamento, bloccando spam, furti di password e creazione massiva di account falsi.
Captcha in sintesi:
- Cosa risolve: impedisce a programmi automatici di compiere azioni riservate agli utenti reali, come registrarsi o commentare in massa.
- Quando si applica: compare su moduli di contatto, login, checkout e-commerce e cambio password.
- Condizioni e limiti: alcuni modelli di intelligenza artificiale superano già le sfide visive con tassi di accuratezza molto elevati (2024), riducendo l’efficacia dei test tradizionali.
- Come verificare un malfunzionamento: si distingue un problema di browser (cache, cookie, estensioni) da uno di rete (VPN, proxy, IP condiviso).
- Cosa fare se non funziona: si interviene prima sul browser, poi sulla connessione, e solo infine sulla sfida specifica (audio, immagini).
Cos’è il captcha e da dove nasce il nome
Captcha nasce come acronimo inglese che riproduce foneticamente l’espressione colloquiale “caught you”, ossia “ti ho beccato”. Il termine è stato coniato nel 2000 da Luis von Ahn, Manuel Blum e Nicholas Hopper della Carnegie Mellon University insieme a John Langford di IBM, anche se una prima implementazione pratica era già stata sviluppata nel 1997 dal team di ricerca di Andrei Broder in AltaVista, per impedire ai bot di indicizzare automaticamente URL in massa.
Dal punto di vista tecnico il captcha è descritto come un test di Turing inverso: mentre il test originale prevedeva che un essere umano giudicasse se stesse dialogando con un’altra persona o con una macchina, nel captcha è un sistema automatico a valutare se chi risponde è umano. Questa inversione spiega perché il captcha non richiede sorveglianza manuale: l’algoritmo che genera la sfida è spesso pubblico, perché la sicurezza non dipende dalla segretezza del metodo ma dalla difficoltà intrinseca del problema per un software.
L’adozione su larga scala ha avuto un impatto misurabile sullo spam: secondo le prime implementazioni documentate, l’introduzione del test ha ridotto i messaggi indesiderati di oltre il 95%. Con la diffusione di software di riconoscimento ottico più avanzati, i primi sistemi come EZ-Gimpy sono stati aggirati con un’efficacia del 92% dei tentativi, mentre la variante più complessa Gimpy ha mantenuto un tasso di bypass più basso, attorno al 33%, spingendo verso sistemi di nuova generazione come il reCAPTCHA, introdotto nel 2007 anche per digitalizzare testi di libri antichi illeggibili dagli scanner.
A cosa serve il captcha
Il captcha serve a impedire che un software automatico compia su larga scala azioni riservate a una persona reale. La funzione principale riguarda il blocco dello spam nei moduli di contatto e nei commenti, dove un bot potrebbe inviare migliaia di messaggi in pochi minuti senza il filtro.
Una seconda funzione centrale è la prevenzione della creazione massiva di account falsi su servizi di posta elettronica, forum e piattaforme social: senza il test, uno script potrebbe generare centinaia di profili in automatico per diffondere contenuti fraudolenti. Il captcha protegge inoltre gli accessi da tentativi di attacco brute force, rallentando i software che provano sistematicamente combinazioni di password finché non trovano quella corretta.
Esistono poi usi meno noti ma documentati: alcuni siti di vendita biglietti lo utilizzano per impedire l’acquisto automatizzato in blocco da parte di rivenditori non autorizzati, mentre piattaforme di sondaggi online lo impiegano per garantire che ogni risposta provenga da una persona distinta, mantenendo l’affidabilità statistica dei dati raccolti. In ambito aziendale, i servizi Google richiedono il test in momenti specifici: registrazione di un nuovo account, modifica della password o configurazione di un servizio su un dispositivo o un’app di terze parti.
Tipologie di captcha e come funzionano
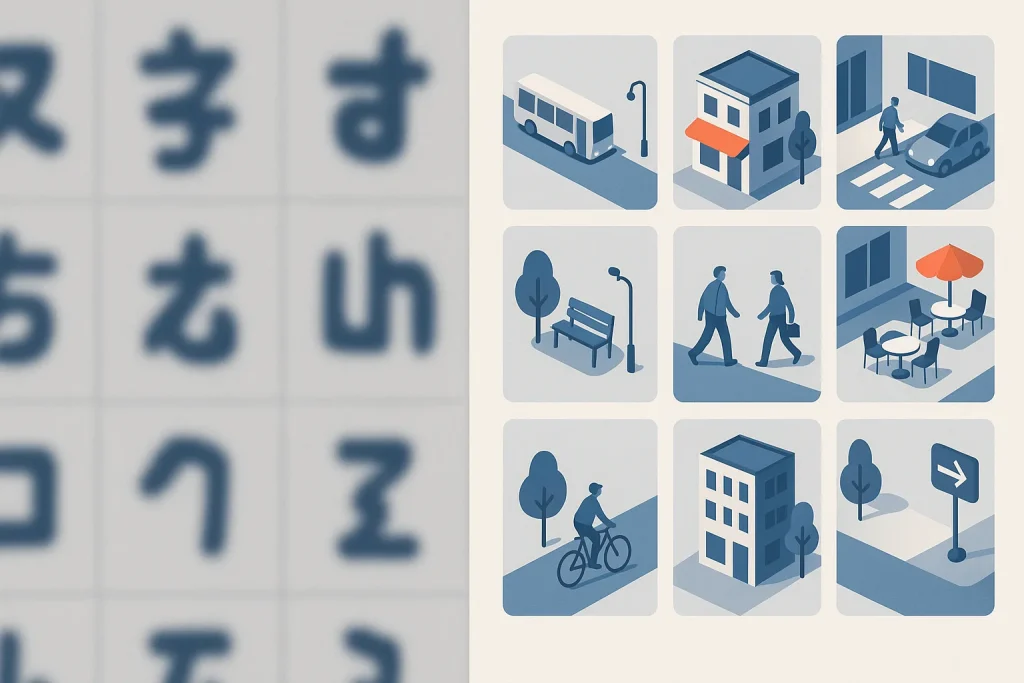
Il funzionamento del captcha si basa su compiti semplici per una persona ma complessi per un software: nel tempo si sono succedute tre generazioni principali, ciascuna con un diverso equilibrio tra sicurezza e facilità d’uso.
| Tipologia | Come funziona | Difficoltà per i bot | Limite principale |
|---|---|---|---|
| Testuale distorto | Richiede di digitare lettere o numeri deformati, resi illeggibili per i software OCR | Media: superabile con modelli di riconoscimento addestrati | Tasso di fallimento all’8,66% al primo tentativo, fino al 30% se case-sensitive |
| Basato su immagini | Chiede di selezionare le immagini di una griglia che contengono un oggetto specifico (semafori, strisce pedonali) | Alta per bot semplici, bassa per modelli di visione artificiale addestrati | Richiede più tentativi e rallenta il completamento del modulo |
| reCAPTCHA comportamentale | Analizza movimenti del mouse, cookie e cronologia di navigazione prima o dopo un clic su una casella di controllo | Alta se i dati comportamentali sono sufficienti | In assenza di dati sufficienti ripiega su un test di immagini di seconda generazione |
| Audio | Propone una sequenza di numeri o lettere pronunciati, spesso disturbati da rumore di fondo | Variabile, pensata soprattutto per l’accessibilità | Tasso di abbandono fino al 50%, con un tempo medio di risoluzione di 28,4 secondi contro i 9,8 secondi di una sfida visiva, secondo Why CAPTCHAs Are Losing Ground to AI |
Per leggere correttamente un captcha testuale è utile ingrandire l’immagine quando il browser lo consente e osservare la sagoma complessiva dei caratteri prima di concentrarsi sulle singole lettere, perché le distorsioni modificano la forma ma raramente la posizione relativa dei segni. Nei test basati su immagini, selezionare solo i riquadri in cui l’oggetto richiesto è visibile per almeno metà della sua superficie riduce gli errori di interpretazione.
Limiti e problemi di accessibilità del captcha
L’uso di test basati sulla percezione visiva limita fortemente l’accesso alle risorse protette per chi ha disabilità visive o discromatopsia: gli ausili tecnologici utilizzati da utenti ciechi o ipovedenti non riescono a interpretare immagini costruite apposta per non essere leggibili da strumenti automatici. Secondo una ricerca citata nello studio Why CAPTCHAs Are Losing Ground to AI, almeno il 15% degli utenti di un sito web abbandona il percorso a causa di un design captcha inaccessibile.
Le versioni audio, pensate come alternativa, non risolvono il problema per chi ha anche difficoltà uditive: i test captcha non sono supportati per gli utenti sordo-ciechi, e il tasso di abbandono resta elevato anche per chi può ascoltarli, come indicato nella tabella della sezione precedente.
Oltre all’accessibilità, resta un problema di esperienza d’uso generale: un test percepito come troppo complesso interrompe il flusso di compilazione e genera una percezione negativa del sito che lo richiede. Non è un caso isolato: un caso studio ha documentato un aumento del tasso di conversione di un modulo di iscrizione dal 48% al 64%, un miglioramento del 33%, dopo la sostituzione del captcha tradizionale con un sistema di rilevamento dello spam invisibile all’utente, come riportato dallo stesso studio del 2024.
Captcha falsi usati per diffondere malware
Non ogni finestra che mostra una verifica “non sono un robot” è un captcha legittimo. Negli attacchi documentati che distribuiscono il malware Lumma, l’utente viene indotto a cliccare su un banner che rimanda a una pagina captcha contraffatta: il clic copia negli appunti un comando PowerShell cifrato, che la vittima viene istruita a incollare ed eseguire manualmente, avviando il download del malware. Una variante più recente sostituisce il captcha con un messaggio di errore che imita lo stile di Chrome, chiedendo lo stesso tipo di azione e veicolando anche il trojan Amadey, capace di rubare credenziali dai browser e dai portafogli di criptovalute.
Il fenomeno non è marginale: le campagne di tipo “fake captcha”, basate su pubblicità malevole che mostrano un’interfaccia fasulla per indurre al download di software dannoso, hanno rappresentato il 58% di tutti gli incidenti informatici identificabili nel 2025, secondo lo studio Why CAPTCHAs Are Losing Ground to AI (2025). Il tratto distintivo che permette di riconoscere un captcha falso è la richiesta di copiare e incollare un comando nel sistema: nessun captcha legittimo chiede di aprire un terminale o un prompt dei comandi per completare la verifica.
Perché il captcha non funziona e come risolverlo
Quando il captcha rifiuta ripetutamente la verifica o non carica le immagini, la causa più frequente è che il browser sta inviando al sito segnali interpretati come sospetti, oppure che dati memorizzati localmente sono danneggiati. La soluzione segue un ordine preciso, dal più semplice al più invasivo.
- Svuota cache e cookie del browser: dati corrotti o datati sono la causa più comune di un blocco ricorrente.
- Verifica che i cookie siano abilitati, perché molti sistemi di verifica dipendono da un cookie di sessione per confermare il superamento del test.
- Abilita JavaScript, indispensabile per caricare la sfida visiva o il meccanismo comportamentale di reCAPTCHA.
- Disattiva temporaneamente le estensioni del browser, in particolare ad blocker e strumenti di privacy, che possono interferire con lo script di verifica.
- Aggiorna il browser all’ultima versione disponibile, dato che i captcha più recenti richiedono funzioni non supportate dalle versioni obsolete.
Captcha non valido o codice errato: cosa significa
Il messaggio “captcha non valido” indica che la risposta inserita non corrisponde a quella generata dal sistema in quella sessione, spesso perché il codice visualizzato è scaduto prima dell’invio o perché il testo è stato letto in modo impreciso. Non esiste un “codice captcha” fisso da recuperare altrove: ogni sfida viene generata in modo casuale al momento del caricamento della pagina, quindi la soluzione corretta è ricaricare il modulo per ottenere una nuova sequenza, verificando di completare l’invio entro pochi minuti dalla visualizzazione.
Gestione della rete: VPN, proxy e dispositivi mobili
Se il browser non è la causa, il problema riguarda spesso la rete da cui si naviga. L’uso di una VPN, di un proxy o di una rete aziendale condivisa fa apparire molti utenti diversi sotto lo stesso indirizzo IP: i sistemi di verifica di Google o Cloudflare interpretano questo pattern come tipico di un bot e alzano il livello di difficoltà del test, oppure lo ripropongono in loop.
La correzione pratica è disattivare temporaneamente VPN o proxy, completare la verifica e riattivarli solo in seguito; se il blocco persiste, cambiare rete (ad esempio passando dal Wi-Fi ai dati mobili) spesso risolve il problema perché assegna un indirizzo IP non segnalato in precedenza.
Su smartphone il malfunzionamento di reCAPTCHA su Android o iPhone ha in genere la stessa origine (cache dell’app, connessione condivisa, JavaScript bloccato dal browser mobile) più un fattore aggiuntivo: l’app in uso potrebbe caricare una versione obsoleta del componente di verifica. Aggiornare l’app o il sistema operativo, oltre a svuotare i dati di navigazione del browser mobile, risolve la maggior parte dei casi segnalati su dispositivo mobile.
Se rimani bloccato nel loop delle immagini
Alcuni utenti restano intrappolati in una sequenza continua di griglie di immagini da selezionare, senza mai arrivare al completamento del test. Questo accade quando il sistema comportamentale non raccoglie dati sufficienti sul movimento del mouse o sulla cronologia di navigazione e ripiega su verifiche visive ripetute per aumentare la soglia di sicurezza.
- Prova la verifica audio: l’icona delle cuffie, di norma vicina al riquadro delle immagini, sostituisce la sfida visiva con una sequenza da ascoltare.
- Accedi con un account Google già autenticato nello stesso browser, se il sito lo consente: la sessione autenticata fornisce al sistema un segnale di affidabilità aggiuntivo.
- Cambia browser o dispositivo per completare l’azione, se il loop persiste nonostante i tentativi precedenti.
Se nessuno di questi passaggi interrompe il ciclo, la causa è quasi sempre combinata: una rete già segnalata come sospetta insieme a un browser con JavaScript parzialmente bloccato. In questo scenario la combinazione di rete diversa e browser aggiornato, descritta nelle due sezioni precedenti, risolve il problema in modo più stabile rispetto al solo cambio di metodo di verifica.
Risolvere i captcha in automatico: bypass e rischi
Esistono estensioni per browser che automatizzano il superamento del captcha, risolvendo al posto dell’utente sfide testuali, visive o acustiche. Il loro funzionamento si basa su modelli di riconoscimento addestrati a riprodurre la risposta corretta senza intervento manuale, ma l’installazione di software di terze parti con accesso a ogni pagina visitata comporta un rischio concreto sul fronte della privacy e della sicurezza dei dati.
Il bypass automatico non è più un’eccezione isolata: nel 2024 un modello di visione artificiale ha risolto le immagini reCAPTCHA di Google con un’accuratezza del 100%, come documentato da Why CAPTCHAs Are Losing Ground to AI (2024). Un’analisi condotta dal Merchant Risk Council ha inoltre rilevato bot capaci di aggirare reCAPTCHA con un’accuratezza del 99,8%, segno che la sola presenza del test non garantisce più una protezione affidabile contro l’automazione avanzata.
Accanto al bypass tecnologico, resta attivo un mercato di risoluzione manuale: gruppi di lavoratori vengono pagati per risolvere captcha su larga scala per conto di spammer, aumentando il costo dello spam ma senza eliminarlo del tutto. Per questo motivo i siti ad alto rischio integrano il captcha con controlli aggiuntivi lato server, anziché affidarsi al solo test visibile all’utente.
Alternative moderne al captcha
Di fronte ai limiti di accessibilità e ai tassi di bypass crescenti, diversi servizi hanno sviluppato sistemi che riducono o eliminano l’interazione visibile richiesta all’utente.
| Sistema | Interazione richiesta | Dato analizzato |
|---|---|---|
| Captcha classico (testo/immagini) | Lettura o selezione visibile obbligatoria | Correttezza della risposta inserita |
| reCAPTCHA comportamentale | Spesso solo un clic su una casella di controllo | Movimenti del mouse, cookie, cronologia prima del clic |
| Cloudflare Turnstile | Nessun puzzle visivo nella maggior parte dei casi | Segnali del browser e della connessione, senza tracciamento pubblicitario |
La scelta tra questi sistemi incide anche sulla continuità del servizio: durante un’interruzione simultanea di più ore registrata nel 2026, il fornitore hCaptcha, basato su un’infrastruttura indipendente, è stato l’unico tra i principali servizi a non essere colpito, mantenendo una disponibilità superiore al 99,99%, secondo Why CAPTCHAs Are Losing Ground to AI (2026). Questo dato mostra che l’affidabilità di un sistema anti-bot dipende anche dall’infrastruttura su cui si appoggia, non solo dal tipo di sfida proposta all’utente.
Perché Google chiede il captcha e quando torna tutto normale
Google propone il captcha quando rileva un traffico insolito proveniente dalla rete da cui si sta navigando, in genere perché molte richieste automatiche o manuali arrivano in poco tempo dallo stesso indirizzo IP, anche se generate da persone diverse collegate alla stessa rete condivisa. In questi casi la pagina di ricerca segnala esplicitamente un traffico anomalo dalla rete del computer in uso, ed è un comportamento del motore di ricerca di Google, non un problema del dispositivo personale.
La normalità del servizio torna quando il segnale sospetto si esaurisce: in genere basta attendere alcuni minuti, completare la verifica richiesta oppure cambiare rete. Le domande su come “far tornare Google normale” o “riattivare Google” dopo blocchi ripetuti si risolvono quindi con le stesse azioni descritte per il traffico anomalo, e non richiedono reinstallazioni o reset del browser.
Diverso è il caso di chi cerca come tornare a una versione precedente di Google Chrome: questa richiesta riguarda le impostazioni del browser, non il funzionamento del captcha, e non esiste un metodo supportato per ripristinare versioni superate per motivi di sicurezza. Allo stesso modo, il posizionamento di un sito “in prima pagina” su Google dipende da fattori di visibilità organica distinti dal captcha: per un calo di posizionamento dopo un aggiornamento dell’algoritmo è utile consultare la pagina dedicata alla perdita di traffico dopo un core update.
Domande frequenti
Cosa significa l’acronimo captcha in italiano?
Captcha significa “test di Turing pubblico completamente automatico per distinguere computer e umani” e riproduce foneticamente l’espressione “ti ho beccato”. Indica un test che verifica se chi interagisce con un sito è una persona reale o un programma automatico.
A cosa serve il captcha?
Serve a bloccare lo spam nei moduli e nei commenti, impedire la creazione massiva di account falsi e proteggere gli accessi da tentativi automatici di indovinare una password, oltre a prevenire l’acquisto automatizzato di biglietti in blocco.
Perché il captcha non funziona?
Le cause più frequenti sono cache o cookie corrotti, JavaScript disattivato, estensioni del browser che interferiscono con lo script di verifica, oppure un indirizzo IP condiviso o protetto da VPN che il sistema interpreta come sospetto.
Che vuol dire captcha non valido?
Indica che la risposta inviata non corrisponde a quella generata per quella sessione specifica, spesso perché il tempo a disposizione è scaduto. La soluzione è ricaricare il modulo per ottenere una nuova sfida e completarla rapidamente.
Perché Google chiede sempre il captcha?
Google lo propone quando rileva un traffico insolito dalla rete in uso, segnale tipico di un indirizzo IP condiviso da molte richieste. Il servizio torna normale non appena il segnale anomalo si esaurisce o si cambia rete di connessione.
Si possono risolvere i captcha in automatico?
Esistono estensioni che automatizzano la risoluzione, e modelli di visione artificiale hanno già dimostrato un’accuratezza fino al 100% contro le immagini reCAPTCHA, ma l’uso di questi strumenti espone a rischi di privacy legati all’accesso di terze parti alle pagine visitate.
Quali sono le alternative moderne al captcha tradizionale?
Il reCAPTCHA comportamentale di Google riduce l’interazione a un semplice clic analizzando i dati di navigazione, mentre Cloudflare Turnstile elimina quasi del tutto il puzzle visivo basandosi su segnali del browser e della connessione.
Perché reCAPTCHA non funziona su Android o iPhone?
Sui dispositivi mobili il blocco dipende spesso da cache dell’app non aggiornata, connessione condivisa o JavaScript limitato dal browser mobile. Aggiornare app e sistema operativo e svuotare i dati di navigazione risolve la maggior parte dei casi.
Fonti e riferimenti
- Why CAPTCHAs Are Losing Ground to AI (2024) c3.unu.edu
