
Cos’è il malware e quali sono i suoi tipi

Il malware è qualsiasi software scritto per danneggiare, bloccare, controllare o sottrarre dati da un dispositivo, un server o una rete senza il consenso di chi lo usa, e si divide in famiglie diverse a seconda del modo in cui si attiva e di cosa fa una volta entrato nel sistema.
Malware in sintesi
- Definizione: software creato con l’intento di danneggiare o sfruttare un dispositivo, non un difetto accidentale di un programma.
- Tipi principali: virus, worm, trojan, ransomware, spyware/keylogger, adware, rootkit, botnet e cryptojacking, distinti dal modo in cui si attivano.
- Differenza da virus: il virus è un tipo di malware, non il suo sinonimo: serve un file ospite e l’azione dell’utente.
- Diffusione: entra soprattutto tramite phishing, download non sicuri, dispositivi USB e siti compromessi.
- Sintomi: rallentamenti, pop-up, processi sconosciuti, file inaccessibili o traffico dati anomalo.
- Difesa: aggiornamenti costanti, backup separati, autenticazione a più fattori e uno strumento antimalware attivo.
Cosa indica davvero il termine malware
Il termine malware nasce dalla fusione di “malicious” e “software” ed è stato coniato nei primi anni Novanta per sostituire il più generico “virus per computer”. Il malware è una categoria, allo stesso modo in cui “veicolo” copre auto, moto e furgoni. Chi gestisce un sito aziendale non deve riconoscere ogni singola famiglia per nome, ma capire che la categoria comprende software con scopi molto diversi tra loro.
Un software diventa malware quando agisce intenzionalmente contro l’interesse di chi usa il dispositivo. Questa distinzione conta quando un plugin che rallenta il sito viene scambiato per un malware: nella maggior parte dei casi è solo scritto male, non è stato creato per nuocere. Gli obiettivi tipici di chi scrive malware sono tre: prendere il controllo remoto di un dispositivo, rubare dati sensibili (credenziali, dati di pagamento, contenuti riservati) o usare la macchina infetta come base per altri attacchi, per esempio dentro una botnet. Oggi il malware colpisce computer, smartphone, server e dispositivi connessi come smart TV e assistenti vocali, non più solo i PC con Windows.
Negli ultimi anni la posta in gioco si è spostata dai danni visibili al furto silenzioso di dati. Nell’Attacchi informatici e dati esposti primo semestre 2026 – Crif (2026) risulta una crescita della circolazione di dati sottratti tramite malware infostealer, cioè quella famiglia di spyware pensata proprio per intercettare credenziali e informazioni di accesso prima ancora che l’utente se ne accorga.
Quali sono i tipi di malware più comuni
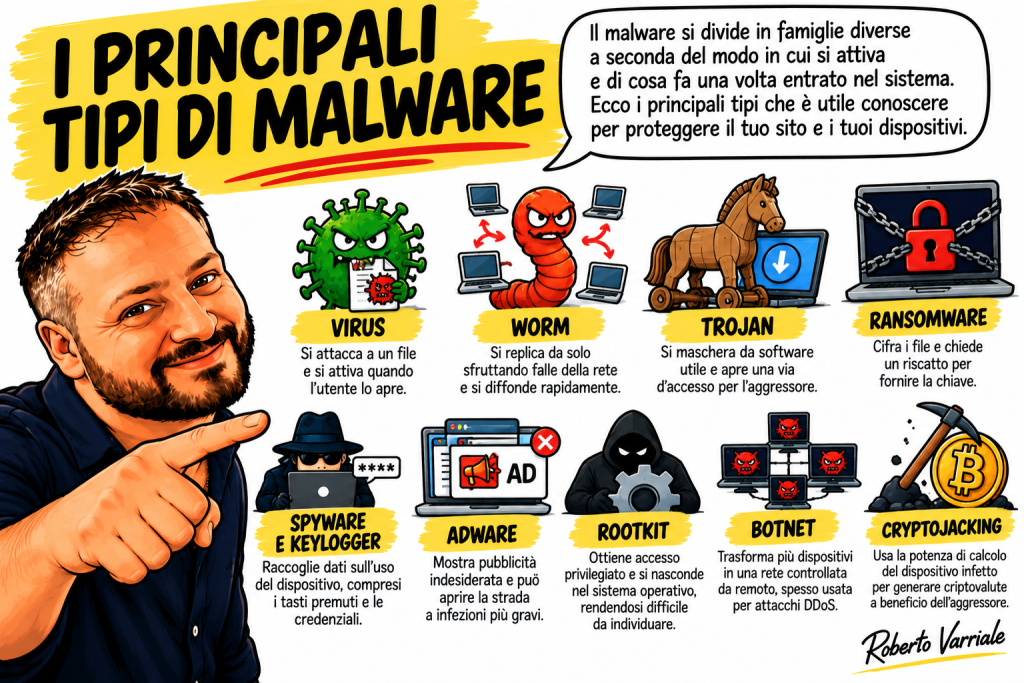
Un virus si attacca a un file o a un programma legittimo e si attiva solo quando l’utente apre quel file: senza quell’azione resta inerte. Il worm, al contrario, si replica da solo sfruttando falle della rete e non ha bisogno che nessuno clicchi nulla: per questo può diffondersi più in fretta e colpire più dispositivi in poco tempo. Il trojan si maschera da software utile, come un’app o un documento, e apre una via d’accesso per l’aggressore solo dopo essere stato avviato volontariamente dalla vittima: a differenza di virus e worm non si replica da solo.
Il ransomware cifra i file del dispositivo e chiede un pagamento, spesso in criptovaluta, per fornire la chiave di sblocco: il worm WannaCry del 2017 ha usato proprio questo schema sfruttando una vulnerabilità di Windows. Lo spyware raccoglie dati sull’uso del dispositivo senza che l’utente lo sappia, e il keylogger ne è una forma specifica: registra ogni tasto premuto per intercettare password e dati bancari. L’adware mostra pubblicità indesiderata e, pur essendo meno dannoso in termini di furto dati, può aprire la porta a infezioni più gravi se installato insieme ad altro software.
Il rootkit ottiene un accesso privilegiato e si nasconde nel sistema operativo stesso, rendendosi difficile da individuare anche per settimane. Una botnet è una rete di dispositivi infetti, detti zombie, controllati da remoto tramite un server di comando e controllo: viene usata spesso per sferrare attacchi DDoS, cioè per saturare un servizio di richieste fino a renderlo inutilizzabile. Il cryptojacking, infine, sfrutta la potenza di calcolo del dispositivo infetto per generare criptovalute a beneficio dell’aggressore, senza cifrare né rubare nulla: il danno riguarda principalmente il consumo di risorse hardware.
| Tipo | Come si attiva | Obiettivo principale | Rischio per un sito aziendale |
|---|---|---|---|
| Virus | serve un file ospite aperto dall’utente | corrompere dati o diffondersi in rete | medio, legato a file scaricati da terzi |
| Worm | si autoreplica senza interazione | saturare rete e risorse | alto su reti interne poco segmentate |
| Trojan | installazione volontaria mascherata | aprire un accesso remoto | alto, spesso punto d’ingresso di altri attacchi |
| Ransomware | exploit o allegato infetto | cifrare file e chiedere riscatto | molto alto, blocca l’operatività |
| Spyware/keylogger | bundle con software o download infetto | rubare credenziali e dati | alto, colpisce account e pagamenti |
| Adware | bundle con software gratuito | generare entrate pubblicitarie | basso ma degrada l’esperienza utente |
| Rootkit | accesso privilegiato nascosto | mantenere controllo a lungo termine | alto, difficile da rilevare |
| Botnet | dispositivo arruolato dopo un’infezione | attacchi coordinati su larga scala | medio, rischio reputazionale se il sito viene usato per attacchi |
| Cryptojacking | script o eseguibile nascosto | sfruttare risorse hardware | basso-medio, rallenta server e dispositivi |
Qual è la differenza tra virus e malware
Il virus è un tipo di malware: ogni virus è malware, ma solo alcuni malware sono virus. Nel linguaggio comune “virus” è diventato l’etichetta generica per qualsiasi infezione informatica, un po’ come si usa “scotch” per il nastro adesivo in generale, ed è un’imprecisione comune anche quando si descrive un ransomware chiamandolo “virus”.
La differenza tecnica sta nel meccanismo: un virus ha bisogno di un file ospite e dell’azione dell’utente che lo apre, mentre un worm si autoreplica, un trojan si installa mascherato da software legittimo e un ransomware cifra i dati senza seguire nessuno di questi due schemi. Se un contenuto che leggi parla di “virus” e descrive un software che cifra i file e chiede un riscatto, sta in realtà descrivendo un ransomware con un’etichetta imprecisa.
Cos’è il malware silente (fileless)
Il malware silente, chiamato anche fileless, è un codice che vive nella memoria RAM del dispositivo invece di scrivere un file sul disco, e per questo sfugge agli antivirus che cercano file sospetti da mettere in quarantena. Per eseguirsi usa strumenti già presenti e considerati affidabili, come PowerShell su Windows, invece di installare un programma proprio: è questo il motivo per cui un antivirus tradizionale, che cerca una firma di file, spesso non lo vede arrivare.
Chi lo usa punta soprattutto allo spionaggio: catturare credenziali e dati sensibili nell’arco di settimane o mesi mantenendo un accesso persistente senza farsi notare. Secondo il Ponemon Cost of a Data Breach Study, il tempo medio per accorgersi di una violazione di dati è di 197 giorni, e per un attacco silente questo tempo tende ad allungarsi perché non ci sono i segnali rumorosi tipici di un ransomware o di un attacco DDoS. Difendersi richiede strumenti che osservano i comportamenti anomali di un processo, non solo i file che arrivano sul disco: è il principio alla base degli strumenti di rilevamento basati su indicatori di attacco invece che su indicatori di compromissione.
Come si diffonde un malware
Il malware entra in un dispositivo quasi sempre attraverso un’azione dell’utente guidata dall’ingegneria sociale oppure sfruttando una falla tecnica. I canali più comuni restano le email di phishing con allegati o link dannosi, i download di software da fonti non ufficiali o da reti P2P, le chiavette USB contaminate e le vulnerabilità di sistemi operativi o applicazioni non aggiornate. A questi si aggiungono i siti compromessi che avviano un download automatico non appena vengono visitati, senza che la vittima clicchi nulla: se gestisci un sito aziendale, questo è anche un motivo in più per tenere sotto controllo l’hosting del sito e i suoi aggiornamenti, perché una piattaforma vulnerabile diventa un vettore anche per chi la visita.
Un elemento che vedo sottovalutato è il peso crescente dell’ingegneria sociale rispetto all’exploit tecnico puro. Nell’ESET Threat Report H1 2026 (2026) le rilevazioni della tecnica ClickFix, che induce l’utente a eseguire da solo un comando dannoso copiato da una finta pagina di verifica, sono aumentate del 108% tra il secondo semestre 2025 e il primo semestre 2026.
Quali sono i sintomi di un’infezione da malware
I segnali più comuni sono rallentamenti anomali, arresti improvvisi, pop-up pubblicitari che compaiono senza motivo, programmi o barre degli strumenti sconosciuti e un uso costante e inspiegabile di CPU o memoria da parte di processi che non riconosci. Su smartphone si aggiungono una batteria che si scarica più in fretta del solito e un consumo di dati anomalo.
Se noti pop-up invasivi e un browser rallentato, il sospetto più probabile è un adware. Se trovi file cifrati con estensioni sconosciute e una richiesta di pagamento, è quasi certamente un ransomware. Se invece il dispositivo funziona normalmente ma sospetti un furto di dati senza alcun segnale visibile, vale la pena considerare un malware silente, perché per definizione non lascia tracce evidenti. In caso di sospetta infezione, la sequenza consigliata è questa: isola il dispositivo dalla rete scollegando Wi-Fi o cavo di rete; esegui una scansione con uno strumento antimalware aggiornato; cambia le password degli account sensibili da un dispositivo diverso e pulito; se i file risultano compromessi, ripristina da un backup realizzato prima dell’infezione.
Equivoci frequenti su cos’è e cosa non è un malware
Un primo equivoco è pensare che Mac e dispositivi mobili siano immuni: il malware oggi prende di mira qualsiasi dispositivo connesso, inclusi smartphone, server e dispositivi IoT come smart TV e assistenti vocali. Un secondo equivoco è credere che un programma legittimo ma scritto male sia un malware: lo diventa solo se l’intento è nuocere, non se il danno è un effetto collaterale di un bug.
Un terzo punto che spesso genera confusione riguarda cosa non rientra nella categoria: uno strumento di amministrazione remota legittimo (RAT, Remote Access Trojan), usato con il consenso del proprietario del sistema per assistenza tecnica, diventa malware solo quando viene installato senza consenso per controllare il dispositivo a distanza. Allo stesso modo, il cryptomining fatto sul proprio hardware è legale: diventa cryptojacking, cioè malware, solo quando qualcuno lo installa su un sistema altrui senza autorizzazione. La riga di confine, in entrambi i casi, è il consenso di chi possiede il dispositivo, non la tecnologia in sé.
Un ultimo equivoco riguarda le forme più recenti di minaccia: una skill o un plugin per un’intelligenza artificiale può essere malevolo quanto un file eseguibile tradizionale. Nell’ESET Threat Report H1 2026 (2026) risultano analizzate 900.000 skill per assistenti di intelligenza artificiale tra marzo e maggio 2026, di cui 25.000 segnalate come sospette e oltre 3.000 classificate come dannose; nello stesso report viene descritto PromptSpy, il primo malware per Android osservato mentre usava attivamente l’intelligenza artificiale generativa durante l’esecuzione, non solo in fase di sviluppo.
Come proteggersi dal malware
La difesa di base parte da quattro abitudini: tenere sempre aggiornati sistema operativo, browser e applicazioni, perché molte infezioni sfruttano falle già corrette dai produttori; attivare l’autenticazione a più fattori su tutti gli account importanti, così una password rubata non basta per entrare; eseguire backup regolari su uno spazio separato dal dispositivo principale, l’unica vera protezione contro un ransomware; e mantenere attivo uno strumento antimalware con scansioni periodiche, affiancato su reti aziendali da soluzioni EDR che osservano il comportamento dei processi, non solo i file.
Non conviene accumulare strumenti di sicurezza senza criterio: due o tre misure applicate con costanza proteggono più di dieci installate e mai controllate. Chi gestisce la sicurezza web del sito dovrebbe partire da aggiornamenti e backup, e aggiungere strumenti più avanzati solo quando il livello di rischio lo giustifica. Una tendenza che vale la pena conoscere: nell’ESET Threat Report H1 2026 (2026) la percentuale di vittime di ransomware che ha scelto di pagare il riscatto è scesa al 14-28% nel primo semestre 2026, segno che backup funzionanti e piani di risposta riducono il potere di ricatto di questo tipo di malware. Nel 2025, secondo il Cyber Security Report 2026 (2025), gli attacchi ransomware a livello globale sono stati oltre 7.400, in crescita del 42% rispetto all’anno precedente: un motivo in più per non trattare backup e aggiornamenti come un’attività rimandabile.
Domande frequenti sul malware
Che cos’è il malware silente?
Il malware silente, o fileless, è un codice che si esegue nella memoria RAM invece di scrivere un file sul disco, usando strumenti già presenti nel sistema come PowerShell. Sfugge agli antivirus basati sulla ricerca di file sospetti e punta soprattutto allo spionaggio prolungato.
Qual è la differenza tra virus e malware?
Il virus è un tipo specifico di malware che richiede un file ospite e l’azione dell’utente per attivarsi. Malware è la categoria generale che include anche worm, trojan, ransomware, spyware e altre famiglie con meccanismi diversi dal virus.
Quali sono i tipi di malware più comuni?
I tipi più comuni sono virus, worm, trojan, ransomware, spyware e keylogger, adware, rootkit, botnet e cryptojacking. Si distinguono per come si attivano nel sistema e per l’obiettivo che perseguono, dal furto dati al riscatto economico.
Quali sono i sintomi di un’infezione da malware?
I sintomi tipici sono rallentamenti improvvisi, pop-up pubblicitari insistenti, programmi sconosciuti installati senza consenso, uso anomalo di CPU o memoria e, su mobile, batteria che si scarica più in fretta del normale.
Come si diffonde il malware?
Il malware si diffonde soprattutto tramite email di phishing con allegati o link dannosi, download da fonti non ufficiali, dispositivi USB infetti, vulnerabilità software non aggiornate e siti compromessi che avviano download automatici.
Come ci si difende dal malware?
La difesa parte da aggiornamenti costanti di sistema e applicazioni, autenticazione a più fattori sugli account, backup regolari separati dal dispositivo principale e uno strumento antimalware attivo con scansioni periodiche.
Quale non è un malware?
Uno strumento di amministrazione remota o di cryptomining usato con il consenso del proprietario del sistema non è un malware: diventa tale solo quando viene installato o eseguito senza autorizzazione per controllare il dispositivo o sfruttarne le risorse.
Fonti e riferimenti
- Attacchi informatici e dati esposti primo semestre 2026 – Crif (2026) www.crif.it
- ESET Threat Report H1 2026 | Le ultime analisi sulle … (2026) www.eset.com
- Cyber Security Report 2026 (2025) www.gruppotim.it
