
API (Application Programming Interface): cos’è e come funziona

Un’API è un insieme di regole e protocolli che permette a due programmi distinti di scambiarsi dati o funzionalità senza condividere il proprio codice sorgente. Attraverso richieste e risposte standardizzate, l’applicazione che chiama ottiene informazioni o esegue azioni sul sistema che le espone, in modo automatico e ripetibile.
API in sintesi
- Funzione: permette a due software di scambiare dati o comandi tramite un formato concordato.
- Protocollo prevalente: la maggior parte delle API web usa HTTP con metodi come GET, POST, PUT e DELETE.
- Formati dati: le risposte sono quasi sempre in JSON o XML, leggibili sia da macchine sia da persone.
- Tipologie principali: REST, SOAP e GraphQL per le API web; API di libreria o di sistema per l’accesso a funzioni interne di un software o di un sistema operativo.
- Uso pratico: login con account esterni, pagamenti online, mappe, previsioni meteo e integrazione tra servizi diversi.
- Rischio principale: una gestione debole degli accessi espone l’API a violazioni dei dati trasmessi.
Cos’è un’API e a cosa serve
Un’API funziona come un intermediario che riceve una richiesta da un’applicazione, la inoltra al sistema competente e restituisce il risultato in un formato stabilito in anticipo. Il meccanismo è paragonabile a un cameriere che prende l’ordine al tavolo, lo porta in cucina e riporta il piatto pronto: il cliente non deve conoscere i processi interni della cucina per ottenere ciò che ha chiesto.
Il termine nasce negli anni Duemila, quando alcune aziende hanno iniziato a rendere accessibili le proprie funzionalità a sviluppatori esterni. Tra le prime implementazioni pubbliche rilevanti figura quella rilasciata da Salesforce nel febbraio 2000, seguita a breve da un uso interno sviluppato da eBay. Nello stesso anno, l’informatico Roy T. Fielding ha definito nella propria dissertazione i principi dello stile architetturale che oggi è alla base della maggior parte delle API web moderne.
Un’API non coincide con il database o con il server a cui si collega: è piuttosto il punto di accesso controllato che stabilisce cosa può essere richiesto, in quale forma e con quali limiti. Questa distinzione è ciò che rende un’API un vero e proprio contratto tecnico tra chi espone un servizio e chi lo consuma, più preciso di una semplice connessione tra due sistemi.
Le API si distinguono anche per il livello di accesso concesso: possono essere pubbliche e disponibili a chiunque, riservate a partner selezionati tramite accordi specifici, oppure limitate all’uso interno di un’organizzazione per far comunicare i propri sistemi senza esporli all’esterno. Questa classificazione incide direttamente sulle politiche di autenticazione e sui controlli di sicurezza applicati.
Come funziona una richiesta API
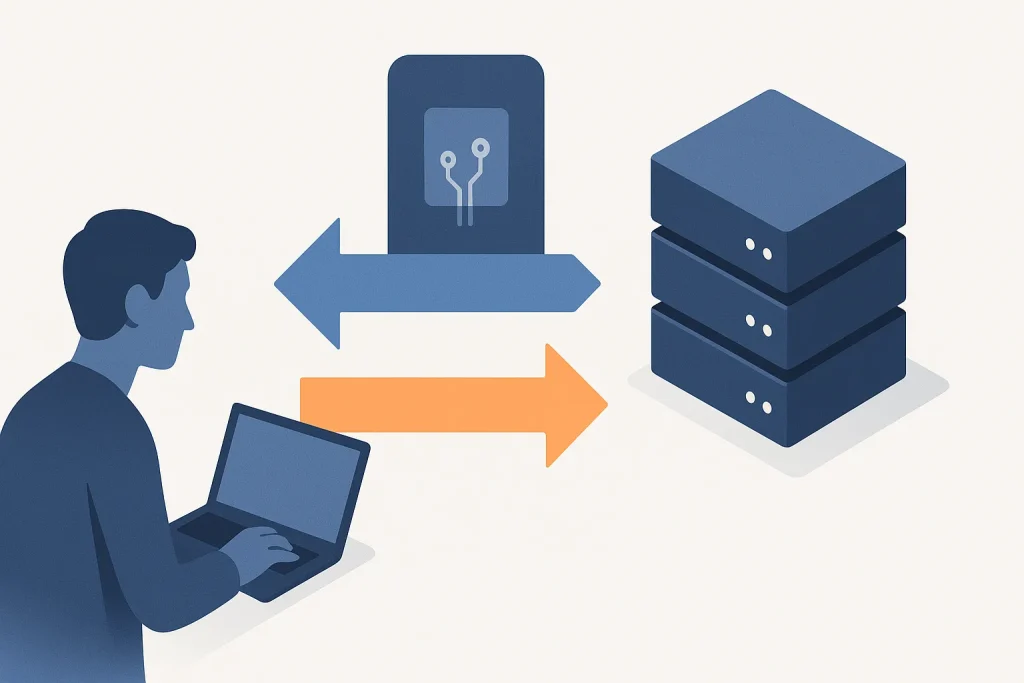
Ogni scambio tra applicazioni segue tre passaggi distinti, eseguiti in sequenza fissa e ripetibile per ogni singola chiamata.
- Richiesta: l’applicazione che vuole un dato o un’azione invia un messaggio formattato verso un endpoint, cioè l’indirizzo specifico a cui l’API risponde, specificando il metodo HTTP adatto (GET per leggere, POST per creare, PUT per aggiornare, DELETE per rimuovere).
- Elaborazione: il server riceve il messaggio, verifica le credenziali di accesso, interroga il sistema o il database interessato ed esegue l’operazione richiesta.
- Risposta: il risultato viene restituito in un formato leggero come JSON o XML, insieme a un codice di stato che indica se l’operazione è andata a buon fine o se si è verificato un errore.
La sequenza resta identica indipendentemente dalla complessità del servizio: una richiesta meteo e un pagamento online attraversano lo stesso schema di tre fasi, cambia solo la natura del dato scambiato. L’accesso all’endpoint è quasi sempre protetto da una chiave di autenticazione o da un token, strumenti che impediscono a utenti non autorizzati di interrogare il sistema e che permettono di tracciare il volume di chiamate effettuate da ciascun client.
Quando un’applicazione moderna si appoggia a più servizi esterni contemporaneamente, ogni singola interazione segue questo stesso schema in parallelo: una pagina di prenotazione viaggi, ad esempio, può inviare più richieste simultanee a sistemi di compagnie aeree diverse e assemblare le risposte in un’unica schermata di confronto prezzi.
Principali tipologie di API
Le API web, dette anche API HTTP, sono le più diffuse e si suddividono in tre stili principali, ciascuno con un ambito d’uso prevalente.
| Stile | Caratteristica principale | Ambito d’uso tipico |
|---|---|---|
| REST | Stile architetturale basato su HTTP e risorse identificate da URL, molto scalabile | Applicazioni web e mobile generiche |
| SOAP | Protocollo a messaggi XML più rigido ma con controlli di sicurezza elevati | Settore bancario e sistemi aziendali critici |
| GraphQL | Linguaggio di query che permette di richiedere solo i campi necessari | Applicazioni con esigenze di traffico ridotto e dati complessi |
Accanto alle API web esistono le API di libreria o di sistema, interne a un linguaggio di programmazione o a un sistema operativo: permettono, ad esempio, di accedere alla fotocamera di un dispositivo o di disegnare elementi grafici attraverso librerie dedicate. A differenza delle API web, non viaggiano su rete ma vengono richiamate direttamente all’interno del codice dell’applicazione.
Se un progetto richiede scambi frequenti di dati con più client eterogenei, lo stile REST resta la scelta più diffusa per la sua semplicità di implementazione. Se invece il contesto richiede garanzie formali di sicurezza e tracciabilità delle transazioni, il protocollo SOAP rimane preferito in ambito finanziario. Se il problema principale è ridurre il traffico di rete evitando dati superflui nella risposta, GraphQL permette di specificare esattamente i campi richiesti in una singola chiamata.
Esempi pratici di API nella vita quotidiana
Numerose attività digitali comuni si appoggiano a un’API senza che l’utente ne percepisca il funzionamento interno.
- Accesso con account esterno: quando un sito propone il login tramite un account di terze parti, verifica l’identità dell’utente tramite un protocollo di autenticazione come OAuth, senza accedere direttamente alla password originale.
- Pagamenti online: un e-commerce che accetta carte o portafogli digitali interroga il sistema di pagamento tramite una chiamata API, ricevendo solo la conferma dell’operazione, senza gestire direttamente i dati sensibili della carta.
- Comparatori di prezzo per viaggi: un motore di ricerca voli aggrega in tempo reale le tariffe di più compagnie interrogando le rispettive API, evitando di mantenere un archivio statico destinato a invecchiare rapidamente.
- Mappe integrate: un’app di consegne o di trasporto mostra un percorso su mappa richiamando un servizio di cartografia esterno, che restituisce coordinate e tempi stimati.
In tutti questi casi il principio resta lo stesso: l’applicazione che integra il servizio non deve ricostruire da zero una funzionalità già disponibile altrove, ma la richiama tramite una chiamata strutturata e ne riceve il risultato aggiornato in tempo reale, evitando il rischio di lavorare su dati obsoleti come accadrebbe con un file scaricato manualmente.
Perché le API sono fondamentali per le aziende
Le API permettono a reparti, fornitori e piattaforme diverse di far comunicare i propri sistemi senza che un’organizzazione debba conoscere il codice interno dell’altra.
Il primo vantaggio è l’integrazione: un sistema di gestione interno può scambiare dati con un fornitore di logistica o con una piattaforma di pagamento senza processi manuali di esportazione e importazione di file, che diventano rapidamente obsoleti e richiedono manutenzione continua.
Il secondo vantaggio riguarda il risparmio di tempo di sviluppo: gli sviluppatori non devono ricostruire funzionalità già disponibili, come un sistema di mappe o un motore di pagamento, ma le richiamano tramite l’API del fornitore, concentrando le risorse sulle parti distintive del proprio prodotto.
Il terzo vantaggio è l’adozione dell’architettura a microservizi: invece di costruire un software monolitico, un’organizzazione può suddividere le funzionalità in servizi indipendenti, ciascuno esposto tramite una propria API, aggiornabile e scalabile senza impattare l’intero sistema. Questo approccio riduce i tempi di rilascio di nuove funzionalità e isola i malfunzionamenti a un singolo componente, invece che all’intera applicazione.
Un ulteriore effetto indiretto riguarda l’automazione dei flussi di lavoro interni: processi come l’integrazione continua (CI/CD) si basano su API che collegano repository di codice, strumenti di test e ambienti di distribuzione in sequenza automatica, riducendo l’intervento manuale a ogni rilascio.
Vantaggi e sfide delle API
Accanto ai benefici di integrazione e produttività, l’adozione di un’API comporta responsabilità tecniche che non vanno sottovalutate.
Sul fronte dei vantaggi, l’automazione resa possibile dalle API riduce l’intervento umano nei processi ripetitivi e permette di diffondere contenuti o aggiornamenti su più canali contemporaneamente. Gli sviluppatori guadagnano efficienza perché riutilizzano componenti già collaudati invece di scriverli da zero, e un’organizzazione che espone le proprie API a terzi aumenta il valore del proprio servizio, rendendolo più facilmente integrabile in altri prodotti.
Sul fronte delle sfide, la questione più rilevante è la sicurezza. Un’API mal configurata può diventare un punto di accesso vulnerabile: credenziali esposte, limiti di chiamata assenti o controlli di autorizzazione incompleti espongono i dati trasmessi a usi non autorizzati. Una violazione a questo livello ha conseguenze dirette sia sui dati dell’organizzazione che li espone, sia su quelli degli utenti finali che li hanno forniti attraverso l’applicazione collegata.
Per questo motivo, chi espone un’API applica normalmente meccanismi di autenticazione tramite chiave o token, limiti al numero di richieste consentite in un dato intervallo di tempo e un monitoraggio continuo del traffico in ingresso, così da individuare tempestivamente comportamenti anomali prima che diventino un incidente di sicurezza conclamato.
Come creare una propria API
Costruire un’API richiede di definire prima le risorse da esporre, poi la struttura delle richieste e delle risposte che il sistema dovrà gestire.
Se l’obiettivo è una prima API semplice destinata a uso interno o didattico, è sufficiente scegliere un linguaggio di programmazione con librerie dedicate alla gestione delle richieste HTTP, definire pochi endpoint essenziali e restituire risposte in formato JSON. Questo tipo di progetto rientra nell’ambito dello sviluppo web e software ed è accessibile anche a chi ha un’esperienza di programmazione limitata, perché non richiede infrastrutture complesse per essere testato localmente.
Se invece l’API deve essere esposta pubblicamente o usata da più client esterni, il progetto richiede ulteriori passaggi di sicurezza e manutenzione.
- Definire le risorse e le operazioni ammesse, documentando ogni endpoint e il formato atteso di richiesta e risposta.
- Implementare un meccanismo di autenticazione, tramite chiave API o token, per limitare l’accesso a utenti autorizzati.
- Impostare limiti al numero di richieste per client, così da prevenire sovraccarichi e usi impropri del servizio.
- Pubblicare una documentazione tecnica consultabile dagli sviluppatori che dovranno integrare l’API nei propri sistemi.
- Monitorare il traffico in produzione per individuare errori ricorrenti o tentativi di accesso non autorizzati.
La difficoltà complessiva dipende dal numero di funzionalità esposte e dal livello di sicurezza richiesto: un’API destinata a un singolo progetto interno richiede uno sforzo contenuto, mentre un’API pubblica destinata a migliaia di integrazioni esterne comporta un lavoro continuativo di manutenzione, versionamento e supporto.
API e intelligenza artificiale
I modelli di intelligenza artificiale generativa vengono resi disponibili agli sviluppatori principalmente tramite API, che permettono di inviare un testo o un’istruzione e ricevere la risposta elaborata dal modello senza doverlo ospitare localmente.
Un assistente conversazionale come ChatGPT non è di per sé un’API, ma espone una propria API che permette a sviluppatori esterni di integrare le sue capacità di generazione testuale all’interno di applicazioni terze, da chatbot di assistenza a strumenti di scrittura automatica.
La disponibilità di accesso gratuito a queste API varia a seconda del fornitore e del modello scelto: alcuni servizi offrono un livello gratuito con limiti di utilizzo mensile, altri richiedono un piano a consumo fin dalla prima chiamata. La condizione decisiva è sempre il volume di richieste previsto: un progetto di test con poche chiamate al giorno può rientrare in un piano gratuito, mentre un’applicazione in produzione con traffico costante richiede quasi sempre un piano a pagamento commisurato al numero di richieste effettuate.
L’integrazione tra API e modelli di intelligenza artificiale ha reso possibile anche l’evoluzione dei motori di ricerca verso risposte sintetiche generate direttamente nella pagina dei risultati, un meccanismo che si appoggia a chiamate automatizzate verso modelli linguistici per comporre testo in tempo reale a partire da più fonti.
GitHub e le sue API
GitHub è una piattaforma di hosting per repository di codice che espone una propria API, usata per automatizzare operazioni come la gestione di issue, la scansione di sicurezza dei repository e l’avvio di flussi di lavoro di integrazione continua.
GitHub non è un’API in sé, ma un servizio che, tra le molte funzionalità, mette a disposizione un’API REST e una interfaccia GraphQL per interagire programmaticamente con i propri repository. L’accesso a queste API richiede la generazione di un token personale, che sostituisce la password nelle richieste automatizzate e può essere limitato a permessi specifici, come la sola lettura di un repository o la gestione completa delle sue impostazioni.
L’uso più diffuso dell’API di GitHub riguarda l’automazione tramite flussi di lavoro: uno strumento di integrazione continua può interrogare l’API per recuperare lo stato di un repository, eseguire test automatici a ogni nuova modifica e pubblicare il risultato senza intervento manuale. Questo tipo di automazione rientra nello stesso principio generale delle API: un sistema esterno richiama una funzionalità già pronta invece di ricostruirla, risparmiando tempo di sviluppo e riducendo gli errori manuali.
L’accesso di base all’API di GitHub per repository pubblici è gratuito entro limiti di richieste orarie definiti dalla piattaforma; un uso più intensivo o legato a repository privati può richiedere un piano a pagamento, la cui condizione di attivazione dipende dal volume di chiamate e dal tipo di account utilizzato.
Domande frequenti
Cosa significa l’acronimo API?
API è l’acronimo di Application Programming Interface, un insieme di regole e protocolli che permette a due applicazioni di scambiare dati o funzionalità senza che l’una debba conoscere il codice interno dell’altra.
Cos’è un’API spiegata in modo semplice?
Un’API funziona come un intermediario che riceve una richiesta, la inoltra al sistema competente e restituisce il risultato in un formato standard, proprio come un cameriere che porta l’ordine in cucina e riporta il piatto pronto al tavolo.
Qual è un esempio pratico di API?
Il login tramite account esterno su un sito, il pagamento con carta su un e-commerce e la visualizzazione di una mappa in un’app di consegne sono tutti esempi di funzionalità rese possibili da una chiamata API verso un servizio terzo.
Cos’è una REST API?
Una REST API è un’interfaccia che segue lo stile architetturale REST, basato su HTTP e su risorse identificate da indirizzi specifici, ed è lo stile più diffuso per la sua semplicità di implementazione e la sua scalabilità.
Cos’è un endpoint di un’API?
Un endpoint è l’indirizzo specifico a cui un’applicazione invia una richiesta per ottenere un dato o eseguire un’azione tramite l’API; ogni endpoint corrisponde a una funzionalità precisa messa a disposizione dal servizio.
ChatGPT è un’API?
ChatGPT è un assistente conversazionale, non un’API in sé, ma espone una propria API che permette agli sviluppatori di integrare le sue capacità di generazione testuale all’interno di applicazioni esterne.
GitHub è un’API?
GitHub è una piattaforma di hosting per repository di codice, non un’API, ma mette a disposizione una propria API REST e un’interfaccia GraphQL per automatizzare operazioni sui repository ospitati.
È possibile ottenere un’API gratuita?
Molti servizi offrono un livello di accesso gratuito alla propria API, con limiti sul numero di richieste consentite; superata quella soglia, è generalmente richiesto un piano a pagamento commisurato al volume di traffico previsto.
