
Attacco DDoS: che cos’è e come funziona

Un attacco DDoS (Distributed Denial of Service) è un tentativo malevolo di rendere indisponibile un server, un servizio o una rete, sovraccaricandoli con un volume di traffico generato da migliaia di dispositivi distribuiti e coordinati. A differenza di un’aggressione isolata, sfrutta più macchine compromesse per colpire il bersaglio da direzioni diverse, negando l’accesso agli utenti legittimi.
Attacco DDoS in sintesi
- Meccanismo: una rete di dispositivi infetti, detta botnet, invia simultaneamente milioni di richieste al bersaglio fino a esaurirne le risorse.
- Tipologie: gli attacchi si dividono in volumetrici, di protocollo, a livello applicativo (Layer 7) e di amplificazione.
- Differenza con il DoS: il DoS parte da una sola sorgente, il DDoS da migliaia di fonti distribuite e risulta più difficile da bloccare.
- Segnali: rallentamento improvviso, indisponibilità totale del servizio e picchi anomali di traffico da indirizzi IP insoliti.
- Difesa: monitoraggio costante del traffico, rate limiting e soluzioni di mitigazione in cloud riducono l’impatto dell’attacco.
- Profilo legale: in Italia costituisce reato informatico perseguibile, indipendentemente dal danno economico causato.
Come funziona un attacco DDoS
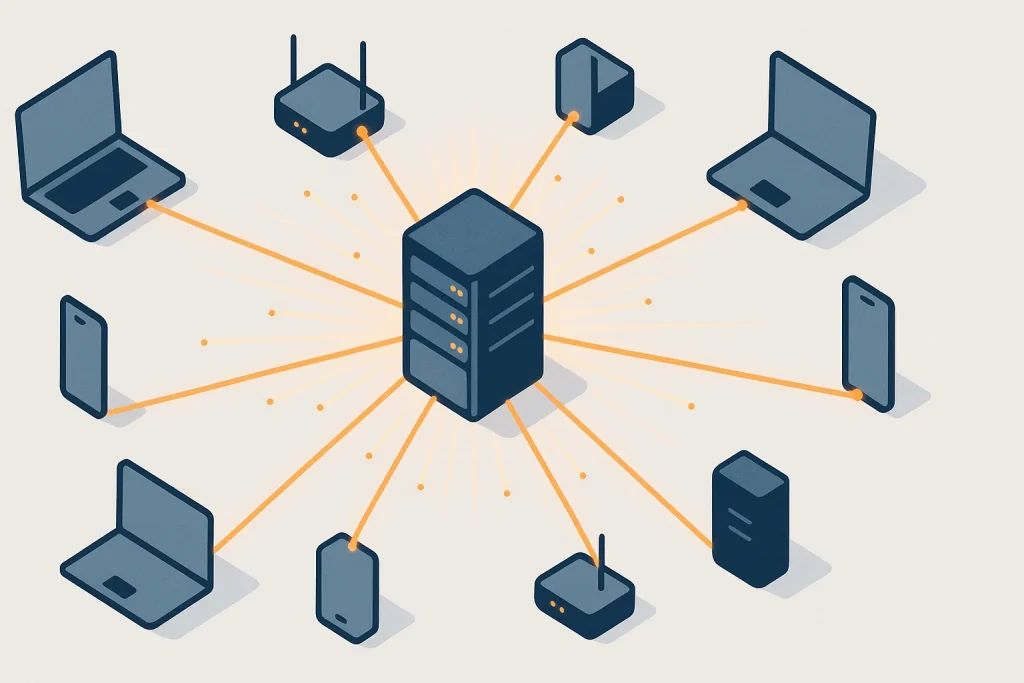
Un attacco DDoS funziona sfruttando una botnet, cioè una rete di computer, smartphone o oggetti IoT infettati da malware e trasformati in “bot” o “zombie” all’insaputa dei proprietari. Un singolo aggressore, detto botmaster, coordina a distanza migliaia di questi dispositivi inviando loro istruzioni remote.
Quando l’attacco viene lanciato, ogni bot invia richieste all’indirizzo IP del bersaglio nello stesso momento. Il server riceve un volume di traffico che supera di gran lunga la sua capacità di risposta: la memoria, la banda o la potenza di calcolo si esauriscono, e il sistema smette di rispondere alle richieste legittime. Poiché ogni bot è un dispositivo reale con un indirizzo IP valido, distinguere il traffico malevolo da quello normale risulta particolarmente complesso.
Il meccanismo è paragonabile a un ingorgo stradale: la banda disponibile o le risorse del server rappresentano la carreggiata, mentre le richieste fittizie generate dalla botnet occupano ogni corsia, impedendo il passaggio del traffico reale. Nel 2024 i volumi giornalieri di attacchi DDoS di livello 7 hanno raggiunto quota 4.500 secondo Microsoft, come riportato da Dimensioni del mercato dei gateway applicativi (2024), a conferma della crescente frequenza di queste aggressioni contro applicazioni web e servizi cloud.
La fase di esaurimento delle risorse può colpire livelli diversi dell’infrastruttura: la larghezza di banda della rete, la capacità di elaborazione del server o la logica stessa dell’applicazione. Questo determina la classificazione nelle tipologie descritte nella sezione successiva.
Tipologie di attacco DDoS
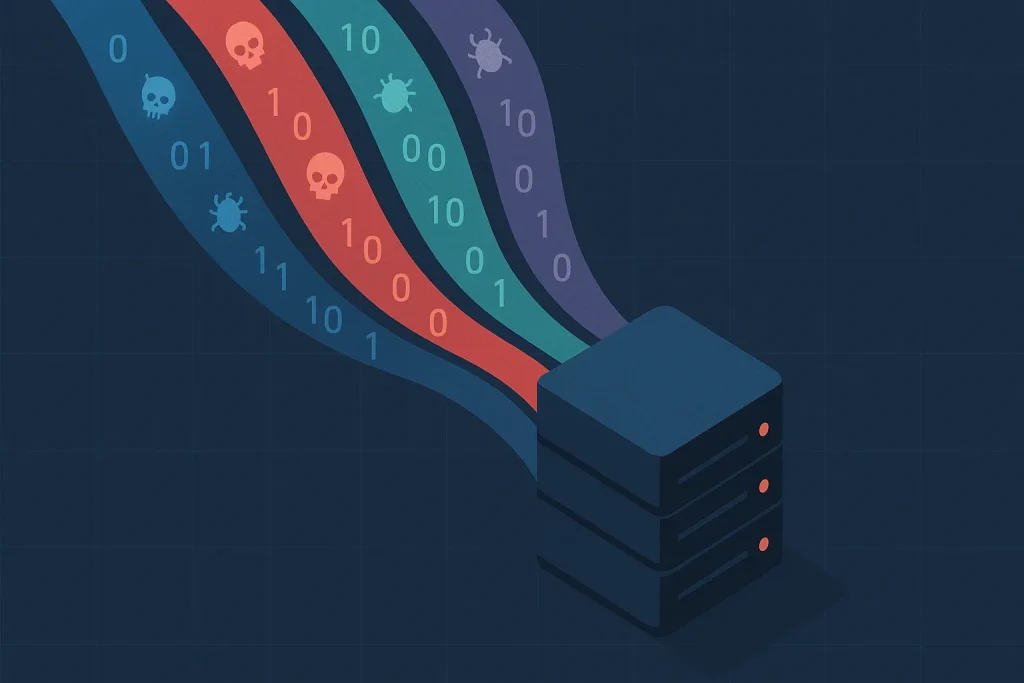
Gli attacchi DDoS si distinguono in base al livello di rete che colpiscono e alla tecnica usata per saturare le risorse del bersaglio. Le quattro categorie principali sono riassunte nella tabella seguente.
| Tipologia | Livello colpito | Tecnica tipica |
|---|---|---|
| Volumetrico | Larghezza di banda | UDP flood, ICMP flood, dimensioni oltre 1 Tbps |
| Di protocollo | Risorse di rete (firewall, bilanciatori) | SYN flood, three-way handshake incompleto |
| Livello applicativo (Layer 7) | Applicazione o pagina web | Richieste HTTP apparentemente legittime, Slowloris |
| Amplificazione | Server DNS/NTP terzi | Rimbalzo del traffico con fattore di moltiplicazione |
Gli attacchi volumetrici puntano a saturare la banda disponibile inviando un volume enorme di pacchetti: le dimensioni tipiche si attestano intorno ai 100 Gbps, ma gli episodi più recenti hanno superato 1 Tbps. Gli attacchi di protocollo, tra cui il SYN flood, sfruttano il meccanismo del three-way handshake TCP: l’aggressore avvia migliaia di connessioni senza mai completarle, lasciando il server con la memoria piena di sessioni semiaperte.
Gli attacchi a livello applicativo (Layer 7) sono i più difficili da individuare perché simulano traffico legittimo: richieste HTTP ripetute verso pagine pesanti da generare, ricerche complesse nel database o tecniche come lo Slowloris, che mantiene aperte connessioni lente per esaurire le risorse del server senza inviare grandi volumi di dati. Gli attacchi di amplificazione sfruttano server DNS o NTP configurati in modo improprio: l’aggressore invia piccole richieste con indirizzo IP falsificato, e il server risponde con pacchetti molto più grandi direttamente al bersaglio. Nel caso della DNS amplification il traffico viene moltiplicato da 30 a 50 volte, mentre con la NTP amplification il fattore può arrivare a 500 volte.
Esiste anche una variante meno nota, l’IP fragmentation attack, che sfrutta i meccanismi di frammentazione dei datagrammi IP: quando un pacchetto supera la MTU del server ricevente, deve essere suddiviso in frammenti, e un uso malevolo di questo processo può sovraccaricare il sistema di riassemblaggio. L’aumento delle attività di scansione nel cyberspazio, cresciute del 16,7% su base annua a livello globale nel 2024 secondo Fortinet Threat Report (2024), mostra come queste tecniche vengano combinate sempre più spesso con strumenti automatizzati.
Differenza tra DoS e DDoS
La differenza tra un attacco DoS e un attacco DDoS riguarda il numero di fonti da cui parte l’aggressione. Un attacco DoS viene generato da un singolo computer o da una sola connessione di rete: l’origine unica rende più semplice individuare l’indirizzo IP responsabile e interrompere la connessione. Un attacco DDoS, invece, è sferrato da migliaia di dispositivi sparsi in diverse aree geografiche, spesso coordinati tramite una botnet, e risulta per questo molto più difficile da bloccare.
| Caratteristica | DoS | DDoS |
|---|---|---|
| Origine | Singola sorgente | Sorgenti distribuite (botnet) |
| Facilità di blocco | Più semplice, basta isolare un IP | Più complessa, richiede filtraggio avanzato |
| Potenza generabile | Limitata dalla banda di un solo dispositivo | Può raggiungere centinaia di Gbps sommando più fonti |
| Scala tipica del bersaglio | Piccole infrastrutture, singoli account | Aziende, hosting provider, infrastrutture critiche |
Nella pratica, un attacco DoS è paragonabile a una singola persona che blocca l’ingresso di un negozio piantandosi davanti alla porta: basta allontanarla per risolvere il problema. Un attacco DDoS equivale invece a una folla organizzata che occupa contemporaneamente ogni accesso, rendendo impossibile isolare un singolo responsabile. Entrambe le minacce condividono l’obiettivo di negare il servizio, ma il DDoS, proprio per la distribuzione delle fonti, provoca danni più estesi e richiede soluzioni di mitigazione dedicate.
Segnali di un attacco DDoS in corso
Il sintomo più evidente di un attacco DDoS è che un sito o un servizio diventa improvvisamente lento o non disponibile, senza una causa apparente legata a manutenzione o aggiornamenti. Questo rallentamento, tuttavia, può avere anche cause legittime, come un picco naturale di visitatori: per questo è necessario osservare più indicatori insieme prima di confermare la natura dell’attacco.
Tra gli altri segnali da monitorare figurano un aumento anomalo e improvviso del volume di traffico in entrata, un numero sospetto di richieste provenienti da un singolo intervallo di indirizzi IP o da una singola pagina, tempi di risposta del server fortemente dilatati e un incremento inspiegabile dei log di errore. Anche il blocco totale del servizio, con pagine che non si caricano più o restituiscono errori generici, rientra tra i sintomi tipici, così come un utilizzo anomalo delle risorse hardware (CPU, memoria, banda) rilevato dagli strumenti di monitoraggio.
Un ulteriore indicatore utile riguarda la provenienza geografica del traffico: quando le richieste arrivano in massa da aree geografiche non coerenti con il pubblico abituale del servizio, è probabile che si tratti di traffico generato da una botnet distribuita piuttosto che da utenti reali.
Come capire se un dispositivo fa parte di una botnet
Se un router o un altro dispositivo connesso mostra un traffico in uscita costantemente elevato anche quando non viene utilizzato attivamente, è probabile che sia stato compromesso e trasformato in un bot. In questo caso conviene verificare i log del dispositivo e il traffico di rete tramite gli strumenti di gestione forniti dal produttore.
- Se il traffico di rete risulta anomalo nelle ore notturne: controllare i log di connessione del router per individuare destinazioni IP sconosciute.
- Se il firmware del dispositivo non è aggiornato da tempo: applicare l’ultimo aggiornamento disponibile, perché molte infezioni sfruttano vulnerabilità note e già corrette.
- Se le credenziali di accesso sono ancora quelle di fabbrica: sostituirle con una password robusta, poiché le botnet come Mirai hanno sfruttato proprio le password predefinite per compromettere centinaia di migliaia di dispositivi IoT.
- Se il sospetto persiste dopo questi controlli: isolare il dispositivo dalla rete e contattare l’assistenza tecnica del produttore per una verifica più approfondita.
Attacchi DDoS famosi nella storia
Il primo attacco distribuito documentato risale al 1996, quando il provider statunitense Panix fu messo offline per diversi giorni da un SYN flood. Nel 2000 un adolescente noto con lo pseudonimo Mafiaboy violò le reti di diverse università per utilizzarne i server e lanciare un’aggressione coordinata che bloccò siti del calibro di CNN, eBay e Yahoo, dimostrando per primo la portata mediatica di questo tipo di minaccia.
L’episodio più noto resta quello legato alla botnet Mirai, che nel 2016 era riuscita a compromettere circa 600.000 dispositivi IoT, tra cui telecamere IP e router domestici. Il 19 settembre di quell’anno l’attacco colpì uno dei più grandi fornitori di hosting europei, che ospitava circa 18 milioni di applicazioni per oltre un milione di clienti: il traffico generato raggiunse 1,1 terabit al secondo e l’attacco durò circa sette giorni.
Il fenomeno non si è affatto ridimensionato negli anni successivi: in Italia la crescita degli attacchi distribuiti ha toccato il +47,8% nel 2020, con un volume massimo registrato di 7 Tbps contro gli 1,8 Tbps del 2019. Più recentemente, il traffico collegato ad attacchi di tipo denial of service contro le aziende che operano nel settore dell’intelligenza artificiale è aumentato fino al 347% su base mensile a settembre 2025, con 8,3 milioni di incursioni bloccate in un solo mese, pari a una media di quasi 3.780 minacce ogni ora. Gli Stati Uniti restano il Paese più colpito dagli attacchi informatici nel loro complesso, con il 61% dei casi registrati nel 2024, seguiti da Regno Unito e Canada, come riportato da Fortinet Threat Report (2024).
Il DDoS è un reato?
Sì, lanciare o partecipare a un attacco DDoS costituisce un reato informatico, indipendentemente dal danno economico effettivamente causato al bersaglio. La condotta rientra tra le fattispecie di accesso e interferenza illecita su sistemi informatici, perché mira a comprometterne la disponibilità, uno dei tre pilastri fondamentali della sicurezza informatica insieme a integrità e riservatezza.
La responsabilità penale si estende anche a chi, pur non ideando l’attacco, mette a disposizione risorse o dispositivi per comporre una botnet, anche in modo inconsapevole quando il dispositivo è stato infettato da malware. Le conseguenze pratiche per le aziende colpite comprendono danni reputazionali, perdita di clienti e costi diretti legati all’interruzione del servizio, oltre alle eventuali azioni legali avviate contro i responsabili identificati.
Come prevenire e difendersi da un attacco DDoS
La difesa efficace da un attacco DDoS si basa sulla combinazione di monitoraggio costante, soluzioni di mitigazione dedicate e limitazione del traffico in ingresso, applicate prima che l’anomalia diventi un’interruzione del servizio.
- Monitorare costantemente il traffico di rete per individuare scostamenti rispetto ai volumi abituali, confrontando i dati in tempo reale con le soglie storiche del servizio.
- Attivare soluzioni di protezione e mitigazione dedicate, capaci di analizzare il traffico in ingresso e filtrare le richieste malevole prima che raggiungano il server bersaglio.
- Applicare il rate limiting, limitando il numero di richieste accettate da un singolo client in un determinato intervallo di tempo, utile in particolare contro gli attacchi a livello applicativo.
- Segmentare l’infrastruttura e predisporre percorsi di traffico ridondanti, così da isolare rapidamente la porzione colpita senza compromettere l’intero servizio.
- Aggiornare regolarmente firmware e credenziali dei dispositivi connessi, per ridurre il rischio che diventino parte involontaria di una botnet.
L’uso combinato di queste misure riduce in modo sensibile l’impatto di un’aggressione: ad esempio, l’adozione di servizi avanzati di protezione applicativa ha permesso in alcuni contesti aziendali di ridurre il traffico dannoso del 40%, secondo quanto riportato da Dimensioni del mercato dei gateway applicativi (2024). Strumenti complementari come il test anti-bot CAPTCHA aiutano a distinguere il traffico umano da quello automatizzato, mentre un sistema di cache delle pagine ben configurato riduce il carico sul server durante i picchi di richieste, legittime o malevole che siano.
Un attacco DDoS non va confuso con un attacco brute force, che punta a violare credenziali anziché saturare le risorse: le due minacce richiedono contromisure diverse e spesso complementari all’interno della stessa strategia di sicurezza.
Domande frequenti sull’attacco DDoS
Qual è il sintomo più evidente di un attacco DDoS?
Il sintomo più evidente è che un sito o un servizio diventa improvvisamente lento o del tutto irraggiungibile, senza cause apparenti legate a manutenzione. Spesso si accompagna a un aumento anomalo del traffico da specifici intervalli di indirizzi IP.
Qual è la differenza tra un attacco DoS e un DDoS?
Il DoS proviene da una singola fonte ed è più facile da bloccare isolando un solo indirizzo IP. Il DDoS sfrutta migliaia di dispositivi distribuiti coordinati da una botnet, risultando molto più difficile da contrastare e potenzialmente più dannoso.
Il DDoS è un reato?
Sì, lanciare o partecipare a un attacco DDoS è un reato informatico, perché compromette la disponibilità di un sistema. La responsabilità penale riguarda anche chi mette a disposizione risorse per una botnet, anche inconsapevolmente.
Quali sono i tipi di attacchi DDoS?
Le categorie principali sono gli attacchi volumetrici, che saturano la banda; quelli di protocollo, come il SYN flood; quelli a livello applicativo (Layer 7), che imitano traffico legittimo; e quelli di amplificazione, che sfruttano server DNS o NTP terzi.
Cos’è una botnet?
Una botnet è una rete di dispositivi infetti, come computer, smartphone o oggetti IoT, controllati a distanza da un aggressore senza che i proprietari se ne accorgano. I dispositivi della rete inviano richieste simultanee verso un bersaglio comune.
Come capire se il router è infetto?
Un traffico in uscita costantemente elevato anche in assenza di utilizzo, firmware non aggiornato e credenziali ancora predefinite sono gli indicatori principali. In questi casi conviene controllare i log del dispositivo e aggiornare password e firmware.
Qual è il metodo più efficace per contrastare un attacco DDoS?
Non esiste un metodo unico: la combinazione di monitoraggio continuo del traffico, soluzioni di mitigazione in cloud e rate limiting rappresenta l’approccio più efficace, perché agisce su più livelli dell’infrastruttura colpita.
Fonti e riferimenti
- Dimensioni del mercato dei gateway applicativi, report, quota … (2024) www.mordorintelligence.it
- i criminali informatici sfruttano l’IA e nuove tecniche (2024) www.fortinet.com
