
Domain Name System (DNS): cos’è e come funziona

Il Domain Name System (DNS) è il sistema gerarchico e distribuito che traduce i nomi di dominio leggibili dall’uomo, come conseolente.it, negli indirizzi IP numerici usati dai dispositivi per comunicare in rete. Senza questa traduzione, digitare un indirizzo web richiederebbe di memorizzare lunghe sequenze numeriche per ogni destinazione online.
Domain Name System in sintesi
- Funzione: converte i nomi a dominio in indirizzi IP (IPv4 o IPv6) comprensibili dai computer.
- Struttura: si basa su una gerarchia di server distinti — resolver, root, TLD e autorevole — ognuno con un compito specifico.
- Record principali: A, AAAA, CNAME, MX e TXT gestiscono rispettivamente indirizzi IP, alias e posta elettronica.
- Velocità: la cache riduce i tempi di risposta memorizzando temporaneamente gli esiti delle query già risolte.
- Sicurezza: protocolli come DNSSEC, DoH e DoT proteggono le richieste da manomissioni e intercettazioni.
- Gestione: un dominio registrato tramite un registrar richiede nameserver configurati per rispondere alle query.
Cos’è il DNS e a cosa serve
Il sistema di risoluzione dei nomi funziona come un intermediario tra la componente leggibile di un indirizzo web e la componente numerica che le macchine utilizzano per instradare il traffico. Ogni dispositivo connesso a Internet possiede un indirizzo IP, una sequenza numerica (IPv4) o alfanumerica (IPv6) che identifica univocamente quel dispositivo nella rete. Ricordare queste sequenze per ogni sito visitato sarebbe impraticabile, per questo l’infrastruttura di nomi a dominio si occupa di mappare automaticamente la stringa testuale sull’indirizzo corrispondente.
L’analogia più diffusa paragona questo meccanismo a una rubrica telefonica: si cerca un nome e si ottiene il numero corrispondente, senza doverlo conoscere a memoria. A differenza di una rubrica centralizzata, però, questa infrastruttura è distribuita su migliaia di server sparsi nel mondo, nessuno dei quali detiene da solo l’intero elenco. Questa decentralizzazione garantisce continuità di servizio anche quando singoli nodi risultano irraggiungibili e consente una scalabilità impossibile con un archivio unico.
Il nome a dominio stesso segue una struttura gerarchica letta da destra a sinistra: l’estensione finale (come .it o .com) identifica il dominio di primo livello, la parte centrale identifica l’organizzazione registrante, mentre eventuali prefissi (come www) identificano un host specifico all’interno di quel dominio. Secondo il Global Domain Report 2026 (2026), nel 2026 risultano attivi circa 400 milioni di domini a livello globale, un volume che rende indispensabile un’infrastruttura di risoluzione distribuita e ridondante.
Come funziona il DNS e cosa fanno i quattro server
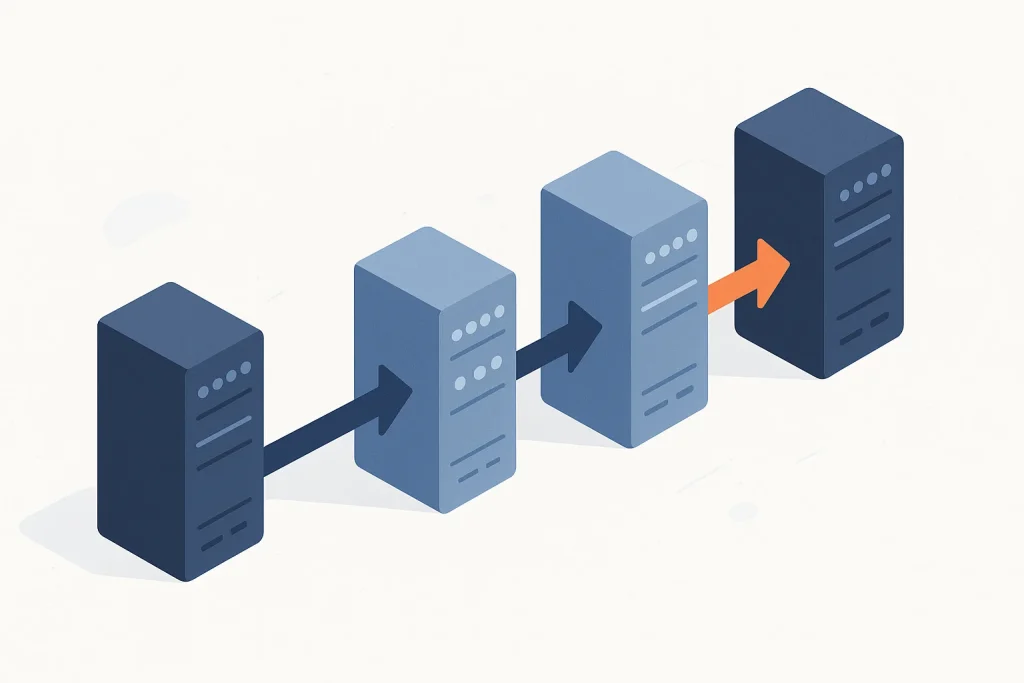
Quando un browser deve raggiungere un indirizzo web, avvia una query che attraversa una catena di server fino a ottenere l’indirizzo IP corrispondente. Il primo controllo avviene nella cache locale del dispositivo: se l’indirizzo è già stato risolto di recente, la risposta arriva immediatamente senza ulteriori passaggi.
Se la cache non contiene il dato, la richiesta prosegue attraverso quattro server distinti, ciascuno con una funzione precisa.
- Il resolver ricorsivo, spesso gestito dal provider di connettività o da un servizio pubblico, riceve la richiesta del dispositivo e la inoltra verso la gerarchia dei server se non la trova già in memoria.
- Il root name server non conosce l’indirizzo finale, ma indirizza il resolver verso il server competente in base all’estensione del dominio richiesto.
- Il server del dominio di primo livello (TLD, ad esempio per le estensioni .it, .com o .org) reindirizza la richiesta verso il server che gestisce effettivamente quel nome a dominio.
- Il server autorevole restituisce l’indirizzo IP registrato per quel dominio, che il resolver trasmette infine al dispositivo richiedente.
Una volta ottenuta, la risposta viene salvata in cache per un periodo definito dal valore TTL impostato sul record, così da evitare di ripetere l’intero percorso a ogni visita successiva. Questo meccanismo di memorizzazione temporanea è determinante per le prestazioni complessive della rete: secondo i dati raccolti su un resolver pubblico diffuso, l’82,2% delle query viene risposto direttamente dalla cache nel 2026, come riportato da DNS Statistics 2026: Benchmarks, Trends and 22 Countries (2026). Nello stesso rilevamento, il 14,5% delle richieste termina con un esito di dominio inesistente (NXDOMAIN), mentre le interrogazioni per indirizzi IPv4 (record A) rappresentano il 65,0% del totale e quelle per IPv6 (record AAAA) il 20,9%.
Quali sono i record DNS principali
Il server autorevole di un dominio conserva le informazioni di risoluzione sotto forma di record, ciascuno pensato per uno scopo specifico. Conoscere la funzione di ogni tipo è utile per interpretare correttamente la configurazione di un dominio.
| Record | Funzione | Esempio d’uso |
|---|---|---|
| A | Associa il dominio a un indirizzo IPv4 | Puntare il dominio al server che ospita il sito |
| AAAA | Associa il dominio a un indirizzo IPv6 | Supportare reti di nuova generazione |
| CNAME | Crea un alias verso un altro nome di dominio | Reindirizzare un sottodominio verso il dominio principale |
| MX | Indica i server deputati alla gestione della posta elettronica | Instradare le email in arrivo verso il provider di posta |
| TXT | Contiene informazioni testuali, usate per verifiche e sicurezza | Impostare protocolli anti-spoofing come SPF, DKIM e DMARC |
Il record TXT merita un’attenzione specifica perché svolge due funzioni distinte pur mantenendo lo stesso formato: da un lato consente di dimostrare la proprietà di un dominio durante procedure di verifica, dall’altro ospita le regole SPF, DKIM e DMARC che riducono il rischio di spoofing sulle email inviate a nome di quel dominio.
Oltre ai record, è utile distinguere i tipi di dominio di primo livello che il sistema gestisce: i domini generici (gTLD, come .com, .org, .net), i domini nazionali (ccTLD, come .it, .de, .fr), i domini sponsorizzati legati a settori specifici, i domini infrastrutturali riservati al funzionamento tecnico della rete, i nuovi gTLD tematici introdotti negli ultimi anni, i domini di secondo livello nazionali e i domini internazionalizzati che supportano caratteri non latini. Ogni categoria è gestita da un registro diverso, ma tutte seguono le stesse regole di risoluzione descritte in precedenza.
Come si registra e si gestisce un dominio
Un nome a dominio diventa utilizzabile solo dopo essere stato registrato presso un registrar accreditato, che verifica la disponibilità del nome, ne gestisce il pagamento periodico e associa il dominio ai nameserver indicati dal titolare. La disponibilità di un nome si verifica tramite strumenti di ricerca dominio o interrogando il database WHOIS, che restituisce i dati pubblici di registrazione quando non protetti da privacy.
Se il piano di registrazione include anche la posta elettronica: cosa cambia
Se il pacchetto di registrazione comprende caselle email, il provider configura automaticamente i record MX necessari a instradare la posta verso i propri server; se invece il dominio viene acquistato senza servizi aggiuntivi, i record MX vanno impostati manualmente puntando al provider di posta scelto separatamente.
Se si vuole cambiare i nameserver del dominio: come procedere
- Accedere al pannello di gestione presso il registrar dove il dominio è registrato.
- Individuare la sezione dedicata ai nameserver o alla configurazione DNS.
- Inserire almeno due nameserver forniti dal nuovo gestore DNS o dal nuovo hosting.
- Attendere la propagazione, che può richiedere da poche ore fino a 48 ore a seconda del TTL impostato in precedenza.
L’acquisto di un dominio può avvenire anche in forma definitiva, senza rinnovi periodici legati a un piano di hosting associato, oppure come parte di un pacchetto che unisce dominio, spazio web e caselle di posta in un’unica sottoscrizione. La scelta dipende dal livello di controllo desiderato sulla configurazione tecnica: un dominio gestito separatamente dall’hosting consente di cambiare fornitore senza perdere il nome registrato, mentre un pacchetto integrato semplifica la gestione iniziale ma lega maggiormente il dominio al singolo fornitore. Per una corretta gestione del trasferimento tra registrar è inoltre necessario l’auth code, il codice che autorizza lo spostamento del dominio verso un nuovo gestore.
DNS e sicurezza: minacce e protocolli di protezione
Il protocollo originale, definito nel 1983, non prevedeva alcuna forma di cifratura, una caratteristica che espone le richieste di risoluzione a diverse tipologie di attacco se non vengono adottate misure correttive.
- DNS spoofing o cache poisoning
- Inserimento di dati falsi nella cache di un resolver per reindirizzare gli utenti verso siti fraudolenti senza che se ne accorgano.
- Attacco DDoS sui server DNS
- Sovraccarico deliberato dei server autorevoli o dei resolver con un volume di richieste tale da renderli irraggiungibili.
- DNS tunneling
- Utilizzo del protocollo DNS come canale nascosto per trasferire dati, spesso per eludere i controlli di sicurezza perimetrale.
Il settore finanziario è tra i più colpiti da attacchi centrati su questa infrastruttura: secondo Managed Domain Name System (DNS) Market Size, Share (2024), le istituzioni finanziarie hanno registrato 350 eventi di attacco DDoS centrato sull’infrastruttura di risoluzione dei nomi nell’ottobre 2024.
Per contenere questi rischi sono stati sviluppati protocolli dedicati. DNSSEC aggiunge firme digitali alle risposte dei server autorevoli, permettendo al resolver di verificarne l’autenticità prima di accettarle. DoH e DoT cifrano invece il canale di comunicazione tra client e resolver, impedendo l’intercettazione delle richieste da parte di terzi sulla stessa rete. L’adozione di questi protocolli comporta un compromesso: cifrare le query migliora la riservatezza dell’utente finale, ma riduce la visibilità degli amministratori di rete sul traffico DNS interno, rendendo più complesso il filtraggio centralizzato delle richieste sospette.
DNS pubblico, DNS gestito e DNS self-hosted a confronto
Oltre al resolver predefinito fornito dal provider di connettività, è possibile indirizzare le proprie richieste verso resolver pubblici alternativi, scelti per velocità o per le funzioni di sicurezza integrate. A livello aziendale, invece, la scelta riguarda piuttosto l’infrastruttura autorevole che gestisce i domini dell’organizzazione.
| Modalità | Controllo | Complessità operativa | Scenario tipico |
|---|---|---|---|
| Resolver del provider | Basso | Nulla | Utilizzo domestico senza configurazioni particolari |
| Resolver pubblico alternativo | Medio | Minima (cambio manuale sul dispositivo o router) | Ricerca di maggiore velocità o filtri di sicurezza |
| DNS gestito (managed) | Alto | Moderata, delegata al fornitore | Organizzazioni che necessitano di resilienza senza gestire l’infrastruttura in proprio |
| DNS autorevole self-hosted | Totale | Elevata, richiede personale tecnico dedicato | Grandi infrastrutture con requisiti specifici di controllo |
La domanda su quale resolver pubblico risulti più sicuro non ha una risposta univoca valida in ogni condizione: la sicurezza dipende dalle politiche di logging dichiarate dal gestore, dal supporto a DoH o DoT e dalla presenza di filtri anti-malware integrati, non dal solo indirizzo IP utilizzato. Allo stesso modo, il confronto tra un resolver cifrato e una rete privata virtuale riguarda due livelli diversi di protezione: il primo cifra e instrada le sole richieste di risoluzione dei nomi, mentre la seconda cifra l’intero traffico di rete del dispositivo.
Il segmento del DNS gestito è in crescita costante a livello globale: secondo Managed Domain Name System Market Global Report 2026 (2026), il mercato passerà da 1,24 miliardi di dollari nel 2025 a 1,46 miliardi di dollari nel 2026, con un tasso di crescita annuo del 18,1%. Per le organizzazioni che devono garantire continuità di risoluzione anche in caso di guasto dell’infrastruttura, le stesse logiche di ridondanza adottate nel piano di disaster recovery si applicano anche alla configurazione di server DNS secondari distribuiti su reti diverse.
Errori frequenti e casi limite nella gestione del DNS
Alcune situazioni ricorrenti generano malfunzionamenti che non dipendono da un guasto dell’infrastruttura generale, ma da configurazioni specifiche del singolo dominio.
Se il sito non è raggiungibile subito dopo il cambio nameserver: cosa fare
Se la propagazione non si è ancora completata, il dominio può restare temporaneamente associato ai vecchi nameserver per alcuni dispositivi e già ai nuovi per altri: la soluzione è attendere lo scadere del TTL precedentemente impostato prima di considerare l’operazione fallita.
Se la posta elettronica smette di funzionare dopo una modifica DNS: come intervenire
Se durante una modifica ai record vengono cancellati per errore i record MX esistenti, la consegna della posta si interrompe immediatamente: ripristinare gli stessi valori MX precedenti, senza alterarne la priorità, risolve il problema senza richiedere un nuovo invio dei messaggi.
Se un dominio restituisce un errore di dominio inesistente: le cause più comuni
Un esito NXDOMAIN può derivare da una registrazione scaduta, da un errore di digitazione nel nome a dominio oppure da una zona DNS non ancora propagata dopo una nuova registrazione: ciascuna di queste condizioni richiede una verifica diversa, rispettivamente presso il registrar, nel browser e nel pannello di gestione DNS.
Un caso meno intuitivo riguarda i record TXT multipli utilizzati per verifiche di proprietà differenti: se più servizi richiedono una verifica tramite lo stesso tipo di record sullo stesso dominio, è necessario mantenere tutte le righe esistenti e aggiungere la nuova senza sovrascrivere le precedenti, altrimenti le verifiche già attive smettono di funzionare.
Domande frequenti sul Domain Name System
Il DNS è un protocollo o un server?
Il DNS è un sistema che comprende sia un protocollo di comunicazione sia un’infrastruttura di server distribuiti. Il protocollo definisce come le richieste vengono formulate e scambiate, mentre i server (resolver, root, TLD, autorevoli) eseguono materialmente la risoluzione dei nomi.
Qual è la differenza tra DNS e nome a dominio?
Il nome a dominio è la stringa testuale che identifica un sito, mentre il DNS è il sistema che traduce quella stringa nell’indirizzo IP corrispondente. Il nome a dominio è quindi un elemento gestito dalle regole del DNS, non il sistema stesso.
Come si trova il proprio DNS?
Sui computer è possibile consultare le impostazioni di rete della scheda attiva, dove compaiono i server DNS assegnati automaticamente o configurati manualmente. Sugli smartphone l’informazione si trova nei dettagli avanzati della rete Wi-Fi collegata.
Che esempio si può fare di una query DNS?
Digitando un indirizzo web nel browser, il dispositivo interroga il resolver per ottenere l’indirizzo IP associato a quel nome a dominio; una volta ricevuta la risposta, il browser si connette direttamente a quell’indirizzo per caricare la pagina richiesta.
Quali sono i tipi di dominio di primo livello?
Le principali categorie comprendono i domini generici (.com, .org, .net), i domini nazionali (.it, .de, .fr), i domini sponsorizzati legati a settori specifici, i domini infrastrutturali e i nuovi gTLD tematici introdotti più di recente, ciascuno gestito da un registro distinto.
È meglio usare un resolver pubblico o quello del provider?
Dipende dalle priorità: il resolver del provider richiede zero configurazione, mentre un resolver pubblico alternativo può offrire tempi di risposta inferiori o funzioni di filtro aggiuntive, a condizione di verificarne le politiche di gestione dei dati prima di adottarlo stabilmente.
Cosa protegge DNSSEC rispetto al DNS tradizionale?
DNSSEC aggiunge firme digitali alle risposte dei server autorevoli, permettendo al resolver di verificare che i dati ricevuti non siano stati alterati durante il percorso. Il protocollo DNS tradizionale, privo di questa verifica, risulta più esposto a manipolazioni della cache.
Fonti e riferimenti
- Global Domain Report 2026 (2026) hub.internetx.com
- Managed Domain Name System Market Global Report 2026 (2026) www.researchandmarkets.com
- DNS Statistics 2026: Benchmarks, Trends and 22 Countries (2026) technologychecker.io
- Managed Domain Name System (DNS) Market Size, Share … (2024) www.mordorintelligence.com
